Last Updated on 2026年10月4日 by oba3
スペイン当局は、ランサムウェア集団キルセック(KillSec)の主要運営者と疑われる16歳の少年をアリカンテで逮捕した。2026年9月30日に実施された国際共同作戦「Operation KillSwitch」では、3人が暫定的に逮捕され、スペイン、ギリシャ、ルーマニア、英国で8か所を捜索。キルセックのリークサイトや中核サーバーも当局の管理下に置かれた。
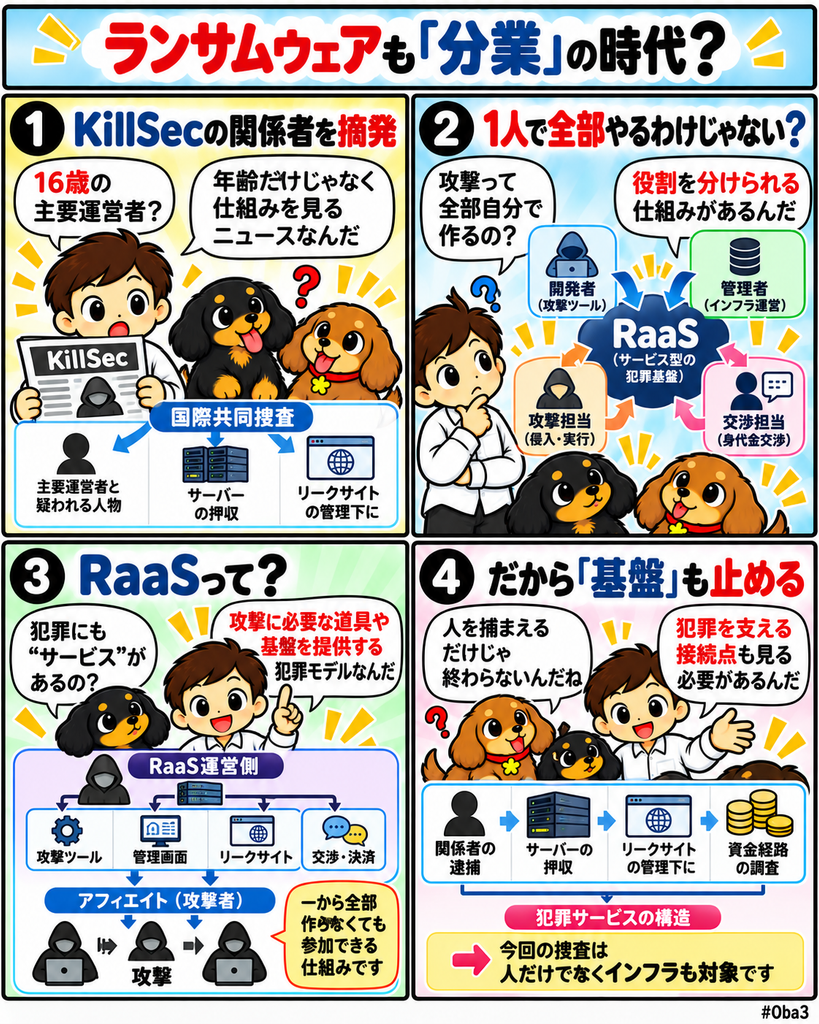
今回の焦点は、16歳という年齢の意外性だけではない。キルセックはランサムウェア・アズ・ア・サービス(Ransomware-as-a-Service・RaaS)として、攻撃ツール、被害者との交渉、データ公開サイト、決済などを分業できる基盤を構築していた。高度なサイバー犯罪が一人の技術力だけに依存せず、サービス化された攻撃インフラと暗号資産を含む決済手段によって運営できる構造が重要になる。
何が起きたのか?
欧州刑事警察機構(Europol)は2026年10月1日、ドイツ当局が主導したOperation KillSwitchの結果を公表した。捜査当局はキルセックに関連する世界約1000件の攻撃を調べており、16歳の人物をグループの主要運営者と特定したとしている。
スペインでは、グアルディア・シビル(Guardia Civil)とカタルーニャ州警察モッソス・デスクアドラ(Mossos d’Esquadra)が、ルーマニア国籍の未成年者をアリカンテで逮捕した。スペイン当局は同地で住宅とホテル施設内のオフィスを捜索している。
国際作戦全体では3人が暫定的に逮捕され、8か所が捜索された。さらに捜査当局はキルセックの活動管理や盗難データの保存に使われた5台の中核サーバーを管理下に置き、ダークウェブ上のリークサイトも差し押さえた。リークサイトに保存されていた少なくとも110テラバイトのデータも、第三者がアクセスできない状態にしたとしている。
欧州刑事警察機構によれば、捜査では管理者、開発者、被害者との交渉担当、アフィリエイトという異なる役割を持つ容疑者が特定された。約1000件の疑わしい攻撃のうち、現時点で約500件が成功したものとして把握されている。
また、捜査当局はキルセックが人工知能(AI)をランサムウェアのインフラ構築・維持や攻撃対象の特定に利用していたことも明らかにしている。現在も押収した機器やデータの解析が続いており、関係者や被害件数がさらに増える可能性がある。
なぜ重要なのか?
今回の事件を「16歳でも高度なハッキングができた」という話だけで捉えると、サイバー犯罪の現在地を見誤る。重要なのは、攻撃に必要な工程がサービスとして分割され、一人の参加者がすべてを開発しなくても犯罪へ加われる環境が作られていることだ。
RaaSでは、中核運営者がランサムウェア本体、管理画面、攻撃インフラ、データ公開サイトなどを用意し、別の参加者が実際の侵入や攻撃を担当する。さらに交渉担当者が被害組織と接触し、身代金支払いまで処理することもある。
キルセックについても、サイバーセキュリティ企業グループIB(Group-IB)は、WindowsやVMware ESXi向けの攻撃機能、Tor上のリークサイト、身代金交渉・支払い機能を含むアフィリエイト基盤を運営していたとしている。犯罪者がゼロから攻撃環境を作る必要を減らす仕組みが存在していたことになる。
したがって年齢の若さは原因というより、参入障壁低下を示す一つの結果として読む方が重要だ。攻撃コード、インフラ、被害者探索、交渉、決済が別々の役割として提供されれば、参加者一人に必要な専門知識の範囲は狭くなる。
市場構造への影響
ランサムウェア市場は、単独のハッカーがすべてを実行するモデルから、複数の専門役割を組み合わせる犯罪サービスへ変化してきた。RaaSは正規のSaaSに似た形で、開発者が基盤を提供し、アフィリエイトがそれを利用して攻撃し、成功時の収益を分配する。
この構造では、マルウェア開発能力だけを封じても犯罪ネットワーク全体を止められない場合がある。侵入経路を売る事業者、サーバー管理者、リークサイト運営者、交渉担当者、資金移動を支えるウォレットなどが別々に存在するためだ。
今回のOperation KillSwitchが人だけでなく、サーバー、ドメイン、リークサイト、盗難データ、犯罪収益を同時に対象にした点はこの構造と関係する。5台の中核サーバーを押さえ、ドメインを当局管理へ切り替えたのは、参加者を逮捕するだけでなくサービスとしての犯罪基盤そのものを停止させる狙いがある。
一方で、RaaSの仕組み自体がなくなったわけではない。攻撃ツールやネットワークへのアクセスを外部から調達できる市場が残る限り、別のグループへ参加者が移動する可能性もある。キルセックの停止がランサムウェア市場全体へどこまで波及するかは、押収データから他の関係者や関連インフラをどれだけ特定できるかによって変わる。
資金・規制・流動性との関係
ランサムウェアでは、攻撃技術だけでなく犯罪収益を受け取り、分配し、移動させる仕組みも重要になる。欧州刑事警察機構は今回、キルセックの犯罪収益を追跡しており、その対象には暗号資産も含まれると説明している。
ただし、暗号資産を使えば完全に匿名で資金を移動できるという意味ではない。公開型ブロックチェーンでは取引履歴が残るため、ウォレット間の資金移動を分析し、取引所やその他の情報と組み合わせて追跡できる場合がある。今回の国際捜査でも、欧州刑事警察機構は暗号資産追跡に専門支援を提供している。
一方、攻撃者側から見ると、銀行口座を直接使わず国境を越えて価値を移転できる暗号資産は、ランサムウェアの身代金要求と組み合わせやすい。被害者との交渉、支払いアドレスの発行、アフィリエイトへの収益分配までサービス側で処理できれば、攻撃担当者自身が複雑な決済インフラを構築する必要も減る。
ここで見るべきなのは暗号資産そのものが犯罪を生むという単純な関係ではない。攻撃ツール、匿名通信、ホスティング、AI、暗号資産決済など既存の技術が組み合わされることで、犯罪サービスの運営コストと参加障壁が下がる点にある。
初心者向け補足
ランサムウェアは、企業や組織のデータを暗号化したり盗み出したりして、復旧や情報非公開と引き換えに金銭を要求するサイバー攻撃だ。近年はデータを暗号化するだけでなく、盗んだ情報を公開すると脅す二重恐喝も一般的になっている。
RaaSは、そのランサムウェア攻撃に必要な道具や基盤をサービスとして提供する犯罪モデルだ。利用者は必ずしもランサムウェアを一から開発する必要がなく、運営者が用意したツールを使って攻撃し、得られた身代金の一部を運営側へ渡す。
キルセックでも、攻撃を実行するアフィリエイトだけでなく、管理者、開発者、交渉担当者といった役割の分業が確認されている。そのため16歳の容疑者が主要運営者だったという情報は、単に若い天才ハッカーの事件としてではなく、サイバー犯罪が組織化・サービス化されている状況と合わせて理解する必要がある。
また、暗号資産による身代金支払いも犯罪の一工程にすぎない。攻撃対象への侵入、データ窃取、脅迫、交渉、資金受領、資金洗浄という複数の段階があり、捜査当局もそれぞれの接点を追跡している。
Web3Timesの視点
今回の事件で重要なのは「16歳でもランサムウェアを運営できる時代になった」という見出しだけではない。追うべきなのは、どの工程がサービス化されたことで、犯罪組織へ参加するための技術的・経済的ハードルが下がったのかだ。
第一の観測点はRaaS基盤だ。キルセックのサーバーとリークサイトが押収された後、アフィリエイトや関連する攻撃者が別のRaaSへ移るのか、それとも押収データから追加摘発につながるのかを見る必要がある。
第二はAIの利用範囲である。捜査当局はキルセックがインフラの構築・維持や被害者探索にAIを使っていたとしている。AIがどこまで攻撃の自動化や専門知識の補完に利用されていたかが明らかになれば、サイバー犯罪の参入障壁が下がる仕組みをより具体的に把握できる。
第三は資金経路だ。押収された情報から暗号資産ウォレット、取引所、アフィリエイトへの収益分配がどこまで追跡されるかは、RaaSの経済構造を把握する材料になる。犯罪サービスは攻撃に成功するだけでは成立せず、身代金を回収して参加者へ分配できて初めて継続するためだ。
キルセックの事例が示しているのは、サイバー犯罪の高度化と同時に分業化が進んでいることだ。防御側に求められるのも、マルウェアだけを見る対応ではない。攻撃インフラ、アカウント侵害、データ流出、暗号資産による資金移動まで横断して犯罪サービスの接続点を断つことが重要になる。今回の国際作戦は、その構造全体を標的にした事例として見ることができる。