Last Updated on 2026年11月9日 by oba3
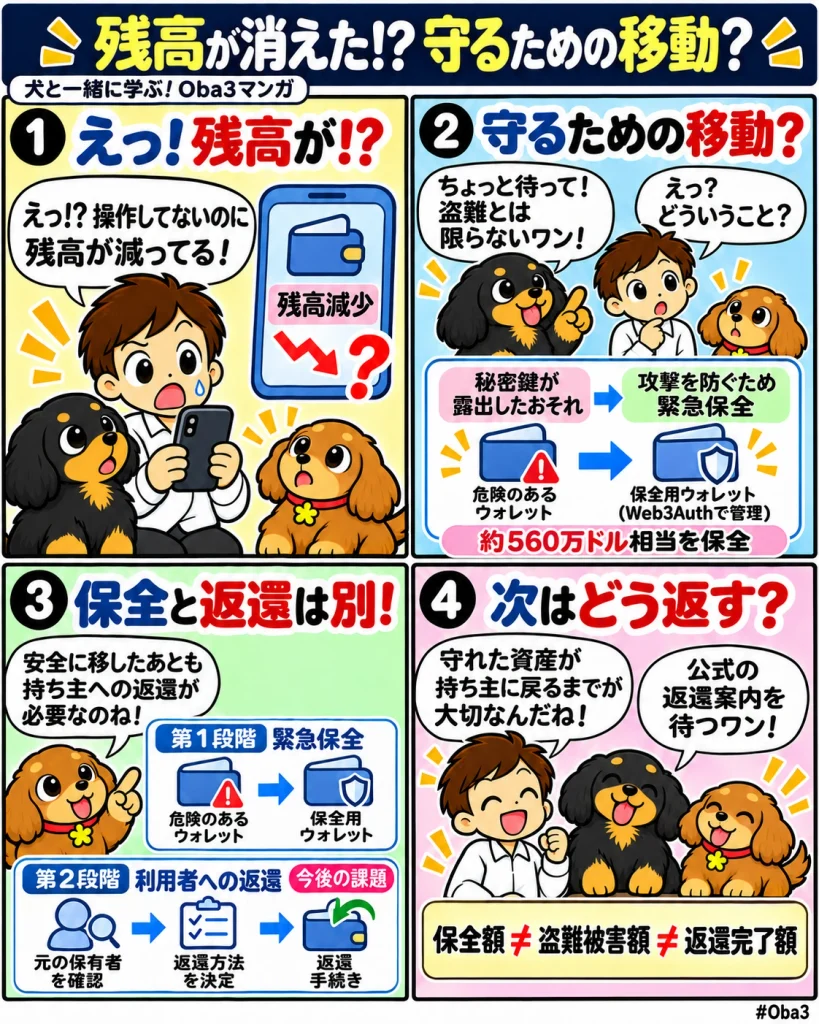
暗号資産ウォレットの認証サービスを提供するウェブスリーオース(Web3Auth)は2026年11月7日、ケプラー(Keplr)の一部利用者の秘密鍵が外部に露出した問題を受け、攻撃者による資産流出を防ぐための緊急保全を実施した。11月8日に公表された12の保全用ウォレットには約560万ドル相当の暗号資産が確認されており、同社はケプラーと協力して利用者への返還方法を検討している。今回の事案は、GoogleやAppleのアカウントで簡単に利用できる暗号資産ウォレットでも、外部認証サービスの安全性が資産管理に直結することを示した。
何が起きたのか?
11月6日から7日にかけて、GoogleまたはAppleのアカウントで作成された一部のケプラーウォレットから、利用者が承認していない暗号資産の移転が報告された。調査の結果、問題はケプラー本体のプログラムではなく、ログイン機能を提供するウェブスリーオースの認証基盤に起因することが判明した。
ウェブスリーオースは11月6日に組み込み型ウォレットサービスを一時停止し、翌7日には一部の秘密鍵が露出した問題を認めた。同社とケプラーは、攻撃者に利用される前の資産を安全なアドレスへ移動する保全作業を開始している。
11月8日のThe Blockの報道によると、ウェブスリーオースが公表した12の保全用アドレスには、約560万ドル相当の暗号資産が保管されていた。このうちコスモス・ハブ(Cosmos Hub)上では約249万ATOM、当時の評価額で約330万ドル相当が確認されている。
当初、ブロックチェーン分析企業ビットクエリ(Bitquery)は、4万4,000件以上のウォレットから約601万ドルが不正に移転された可能性を報告していた。しかし、その後に攻撃者の送金先とみられていた複数のアドレスが、ウェブスリーオースの正規の保全先と判明した。このため、約600万ドルという資金移動額を、そのまま確定した盗難被害額として扱うことはできない。
一方、保全作業が始まる前に第三者へ資産を奪われた可能性もあり、実際の損失額や影響を受けた利用者の総数は明らかになっていない。ケプラー共同創設者のジョシュ・リー氏は、Google・Appleログインを利用するアカウントの約20%に影響が及ぶ可能性を示したが、実際に不正利用されたのはその一部とみている。
なぜ重要なのか?
暗号資産ウォレットでは通常、資産を移動するための秘密鍵を安全に管理する必要がある。秘密鍵を知る第三者は、本人になり代わって送金を実行できるため、その管理方法が資産保護の基本となる。
ウェブスリーオースのような認証サービスは、GoogleやAppleによるログインと暗号資産ウォレットを結び付け、利用者が複雑な秘密鍵管理を意識せずにサービスを利用できるようにする。利便性が高まる一方、秘密鍵の生成・復元や認証を支える外部基盤に問題が発生すれば、その仕組みに依存するウォレットにも影響が及ぶ。
ケプラーによると、今回の影響対象はGoogle・Appleログインで作成された一部のアカウントであり、リカバリーフレーズやハードウェアウォレットを利用して作成されたアカウントは対象外とされる。すべてのケプラー利用者の秘密鍵が流出したわけではない点は区別したい。
市場構造への影響
今回の事案で注目されるのは、利用者が自分のウォレットを操作していなくても、認証サービスの脆弱性を通じて資産が移動され得るという点だ。ウォレットの画面上では自己管理型に見えるサービスでも、鍵の生成や復元に外部事業者の技術を利用していれば、その事業者の安全管理が利用者の資産に影響する。
さらに、ウェブスリーオースは攻撃者が利用したものと同じ経路を使い、脆弱なウォレットから先回りして資産を移動したと説明している。この対応によって保護できた資産がある一方、本人の操作によらず残高が減少したり、ゼロになったりする状況も発生した。
緊急保全では資産を第三者から守ることが優先されるが、その後は誰が資産を管理し、どのように元の所有者を確認して返還するのかという問題が生じる。保全の成功と利用者への返還完了は別の段階であり、今回の事案はウォレット事業者の事故対応における責任分担を考える材料となった。
資金・規制・流動性との関係
保全された資産には、通常の送金が可能な暗号資産だけでなく、ステーキング中のATOMなども含まれていた。コスモスでは通常、ステーキング解除後の資産を引き出すまで約21日間の待機期間が設けられているが、今回の保全作業ではステーキングされた資産を移動可能な形へ変換する方法も利用された。
この処理は緊急時の資産保護に役立つ一方、返還手続きでは元の保有者の特定に加え、ステーキング報酬や資産の変換後の状態をどのように扱うかも確認する必要がある。保全用ウォレットに十分な資産が残っていても、利用者ごとの返還額や返還方法が確定したことにはならない。
11月9日時点で、ウェブスリーオースは保全資産が安全に管理されていると説明しているものの、正式な返還手順や返還開始日、実際の盗難被害に対する補償方針は公表されていない。今後は保全資産と未回収資産を区別した情報開示が重要になる。
初心者向け補足
暗号資産ウォレットの秘密鍵は、銀行口座の暗証番号よりも重要な意味を持つ。ブロックチェーンでは、秘密鍵によって作成された正しい署名があれば取引を実行できるため、第三者に秘密鍵が知られると、パスワードを変更するだけでは安全を回復できない。
今回、ケプラーはGoogle・Appleログインで作成したウォレットに新たな資金を送らないよう呼びかけている。また、残っている移動可能な資産については、リカバリーフレーズまたはハードウェアウォレットで保護された別のアカウントへ移すことを案内した。
ただし、秘密鍵が露出した可能性のあるウォレットを別のアプリに読み込んでも、秘密鍵自体の安全性は回復しない。新しい秘密鍵を持つウォレットへ移動することと、元のウォレットを再設定することは異なる。
また、保全作業によって残高が減った利用者もいるため、残高の減少だけで盗難と断定することはできない。ケプラーとウェブスリーオースは、公式発表以外の返還案内や、資産回復を装うダイレクトメッセージに応じないよう注意を促している。
Web3Timesの視点
今回の問題は、ウォレットの秘密鍵を守る仕組みと、事故発生時に資産を誰が管理できるのかという二つの課題を浮き彫りにした。GoogleやAppleでログインできる利便性は暗号資産の利用を広げる一方、その背後にある認証基盤への依存も生み出している。
特に重要なのは、約560万ドルの保全を資産返還の完了と混同しないことだ。現時点で確認できるのは、ウェブスリーオースが管理する保全用アドレスに資産が存在するという事実であり、すべての利用者が元の資産を取り戻したわけではない。
今後は秘密鍵が露出した技術的な原因と影響範囲に加え、利用者が保全対象かどうかを確認する方法、本人確認を伴う返還手続き、未回収資産への対応が焦点となる。保全資産の管理状況を公開アドレスで確認できても、それだけでは個々の利用者への返還責任が果たされたとは判断できない。
ウェブスリーオースの事例は、暗号資産ウォレットの安全性を評価する際に、日常的な秘密鍵管理だけでなく、外部サービスの障害や不正アクセスが起きた際の復旧体制まで確認する必要があることを示している。今後の返還手続きがどの程度透明性を持って実施されるかは、組み込み型ウォレットへの信頼を考えるうえでも重要な材料となりそうだ。