Last Updated on 2026年10月14日 by oba3
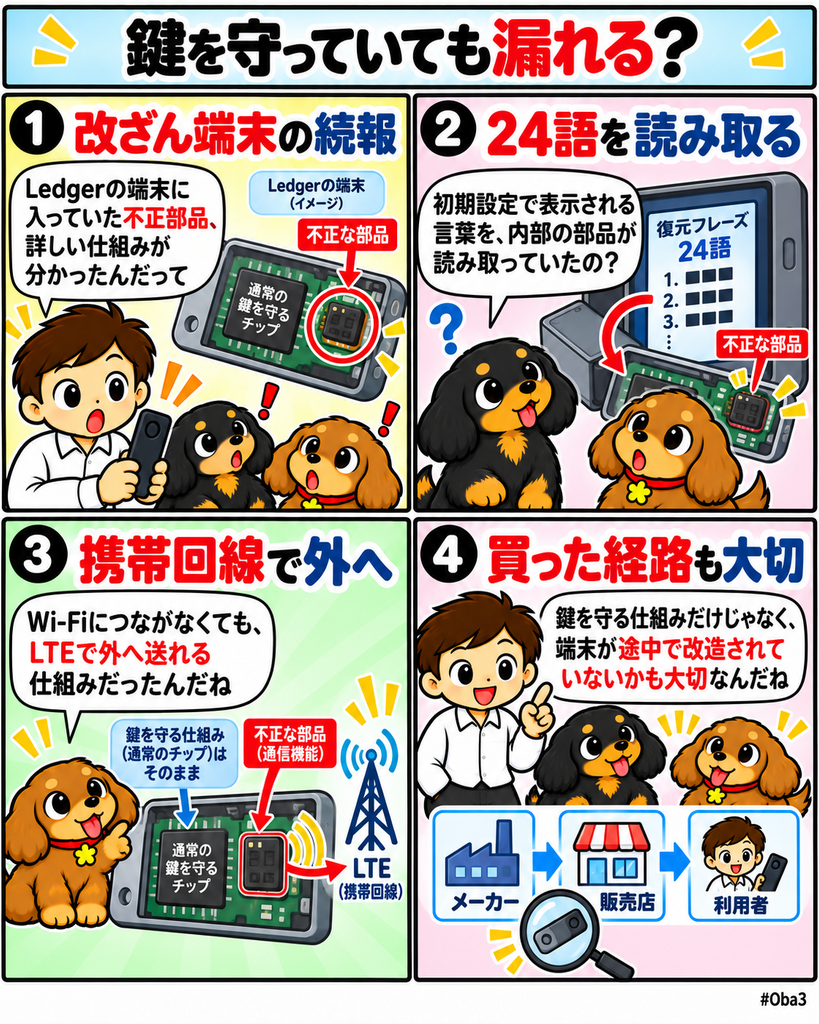
ハードウェアウォレット大手レジャー(Ledger)は2026年10月13日、東南アジアの再販業者クリプトビリス(CryptoBilis)経由で販売された改ざん端末について、新たな解析結果を公表した。Ledgerのセキュリティ研究チームDonjonによると、端末内部へ追加された不正なハードウェアは、初期設定時に画面へ表示される24語のリカバリーフレーズを読み取り、事前設定されたeSIMを使ってLTE携帯回線から外部へ送信できる構造だった。
前段階では「端末内部に正規設計にはない部品が存在する」ことまでが確認されていた。今回さらに、秘密情報の取得方法と外部への通信経路が具体化した。重要なのはLedgerのSecure Elementそのものが破られたわけではない点だ。正規の鍵保護機能を残したまま、その周辺へ独立した通信装置を追加することで、秘密鍵の元になる復元フレーズを別経路から盗み出せることが確認された。
何が起きたのか?
Ledgerは10月10日、CryptoBilisから購入された被害者の端末1台について、不正なハードウェアインプラントを確認していた。10月13日の追加解析では、その部品がどのように情報を盗み出すかが明らかになった。
Ledgerによると、端末を初期設定すると24語のリカバリーフレーズが本体画面へ順番に表示される。不正インプラントには独立したマイクロコントローラーがあり、この画面表示に関する信号を読み取って単語を認識・復号し、取得したフレーズをLTE経由で送信する。
通信には事前にプロビジョニングされたeSIMが利用される。つまり攻撃者は利用者のWi-Fiやスマートフォン、パソコンへ侵入しなくても、端末内部の追加部品から携帯通信網を使って情報を外部へ持ち出せる構造だった。
一方、このインプラントはLedgerのSecure Elementを書き換えず、端末のOSや取引署名ロジックにも変更を加えないとLedgerは説明している。利用者が送金時に署名内容を改ざんされる攻撃ではなく、ウォレット作成時に表示される復元フレーズそのものを盗む方式だ。
Ledgerは、10月9日に公表した一連の資産損失について、同社が確認できたケースはCryptoBilis販売端末に関連しているとしている。ただし被害者総数や盗難総額は確定していない。オンチェーン調査では8600万ドル超から9300万ドル規模まで複数の推計が出ているが、Ledger自身はこれらの数字を全面的には検証していない。
なぜ重要なのか?
ハードウェアウォレットの安全性は、秘密鍵をSecure Elementから外へ出さないことを中心に設計されている。今回の攻撃は、その中心部分を正面から突破する必要がなかった。
復元フレーズは秘密鍵を再生成できる情報であり、一度外部へ流出すれば攻撃者は別の正規端末やソフトウェアウォレットから同じ資産を復元できる。その後は改ざんされたLedger端末へ再接続する必要さえない。
この構造では、Secure Elementが正常に動作し、ファームウェアが正規で、送金時の署名内容にも問題がなくても資産を失い得る。安全確認の対象を暗号チップやソフトウェアだけに限定すると、物理的な追加部品という別の攻撃面を見落とすことになる。
さらにLTEという独立通信経路が使われたことで、「オフライン機器だから外部へ情報を送れない」という前提も崩れる。端末が利用者のネットワークへ接続していなくても、内部へ通信機能を持つ部品が追加されれば情報流出は成立する。
市場構造への影響
今回の事例は、自己管理型ウォレットにおける信頼の置き場所を変える。秘密鍵を自分で管理していても、その鍵を生成する端末が製造時と同じ状態であることを確認できなければ、自己管理だけでは安全性を保証できない。
特に問題になるのが真正性確認の範囲だ。正規のSecure Elementや正規ファームウェアを確認する仕組みは、メーカー製品かどうかを判断するうえで有効だ。しかし今回のように正規端末へ別の回路を追加する場合、「純正部品が正しいこと」と「余計な部品が存在しないこと」は別の検証課題になる。
このためメーカー側では、デジタルなGenuine Checkだけでなく、筐体を開けられた履歴、内部部品の構成、出荷後の所有経路まで含めた改ざん検知が重要になる。流通業者側でも、返品品、展示品、再梱包品をどのように管理するかがセキュリティ要件へ入ってくる。
ハードウェアウォレット市場の競争も、Secure Elementの性能だけでは決まりにくくなる。製造、倉庫、再販店、物流、利用者への配送までを含め、端末が改ざんされていないことをどこまで証明できるかが製品価値の一部になる。
資金・規制・流動性との関係
LedgerはCryptoBilisから購入し、まだ初期化していない利用者に対して端末を使用しないよう案内している。すでに利用した場合は、新しい安全な端末で新規のリカバリーフレーズを生成し、資産を移すことが重要になる。古い24語を新端末へそのまま復元しても、フレーズ自体が漏れていれば危険性は解消されない。
今回の攻撃では、資産が複数のブロックチェーンへまたがって流出したとオンチェーン調査者が報告している。復元フレーズを取得すれば、そのフレーズから派生する複数資産へアクセスできる場合があるため、サプライチェーン侵害は単一銘柄の問題では終わらない。
機関カストディでも影響は大きい。銀行、取引所、資産運用会社がハードウェア署名機器を利用する場合、購入元の審査だけでなく、受け入れ時の検査、機器の封印、保管、廃棄、交換まで追跡するchain of custodyが必要になる。
Ledgerは今回の事件を受け、再販業者に対する管理や改ざん防止策を見直す方針を示している。どの段階で端末が改造されたのかはまだ確定しておらず、CryptoBilis自身、物流過程、その他の流通地点のどこで介入されたかは調査が続いている。
初心者向け補足
リカバリーフレーズとは、通常12語や24語の単語列で、ウォレットの秘密鍵を復元するために使う情報だ。端末を紛失しても、この単語列があれば別のウォレットで同じ資産へアクセスできる。
そのためハードウェアウォレットは、初期設定時に端末自身で新しいリカバリーフレーズを生成し、それを利用者だけが記録する仕組みを採用している。メーカーや販売店にも共有しないことが前提になる。
今回の改造端末では、この原則を利用者側から破らせる必要がなかった。利用者が正しい手順で端末画面に表示された24語を書き留めても、その画面表示を内部の不正部品が同時に読み取り、携帯通信網から外部へ送れる構造だった。
Secure Elementが侵害されなかったという点も重要だ。秘密鍵を守るチップそのものが正常でも、その鍵を作るための復元情報が表示される経路を盗聴されれば、最終的な資産保護は破られる。ハードウェアセキュリティでは最も強い部品だけでなく、その周辺経路まで確認する必要がある。
Web3Timesの視点
今回の更新で重要なのは、サプライチェーン攻撃の存在確認から一段進み、情報窃取の仕組みまで具体化したことだ。正規のLedger端末へ独立通信部品を追加し、復元フレーズをSecure Elementの外側から盗み出す経路が実物解析で確認された。
第一の観測点は、改ざん端末を利用前に検出できる仕組みだ。正規ファームウェアを確認するだけでは今回の追加回路を排除できない。端末内部の構成そのものが製造時から変わっていないことを、利用者が筐体を分解せず検証できる仕組みが必要になる。
第二は通信機能の検出である。LTEとeSIMを持つ独立部品が端末へ追加できるなら、ハードウェアウォレットの監査ではWi-FiやUSBだけを確認しても不十分になる。設計上存在しない無線通信機能を検出する試験も重要度を増す。
第三は販売網のchain of custodyだ。正規工場で安全に作られたとしても、再販店へ届き、利用者へ渡るまでのどこかで筐体を開けられれば攻撃は成立する。今後はシリアル番号だけでなく、物流経路、開封履歴、返品履歴まで検証可能にすることが課題になる。
第四は機関カストディへの波及である。個人向け端末で成立した攻撃手法は、より大きな資産を扱う署名機器でもサプライチェーン監査が必要であることを示す。数十億ドル規模の資産を守る場合、秘密鍵生成アルゴリズムだけでなく、端末を誰が運び、誰が触れたかもセキュリティ境界になる。
自己管理の安全性は「秘密鍵をインターネットから切り離す」だけでは完成しない。今回確認されたLTE対応インプラントは、オフラインを前提とした機器の内部へ独立した通信経路を持ち込み、その前提自体を迂回した。ハードウェアウォレット市場で次に問われるのは、鍵を安全なチップへ閉じ込める能力だけでなく、端末が製造から利用開始まで一度も改変されていないことを証明する能力になる。