Last Updated on 2026年10月10日 by oba3
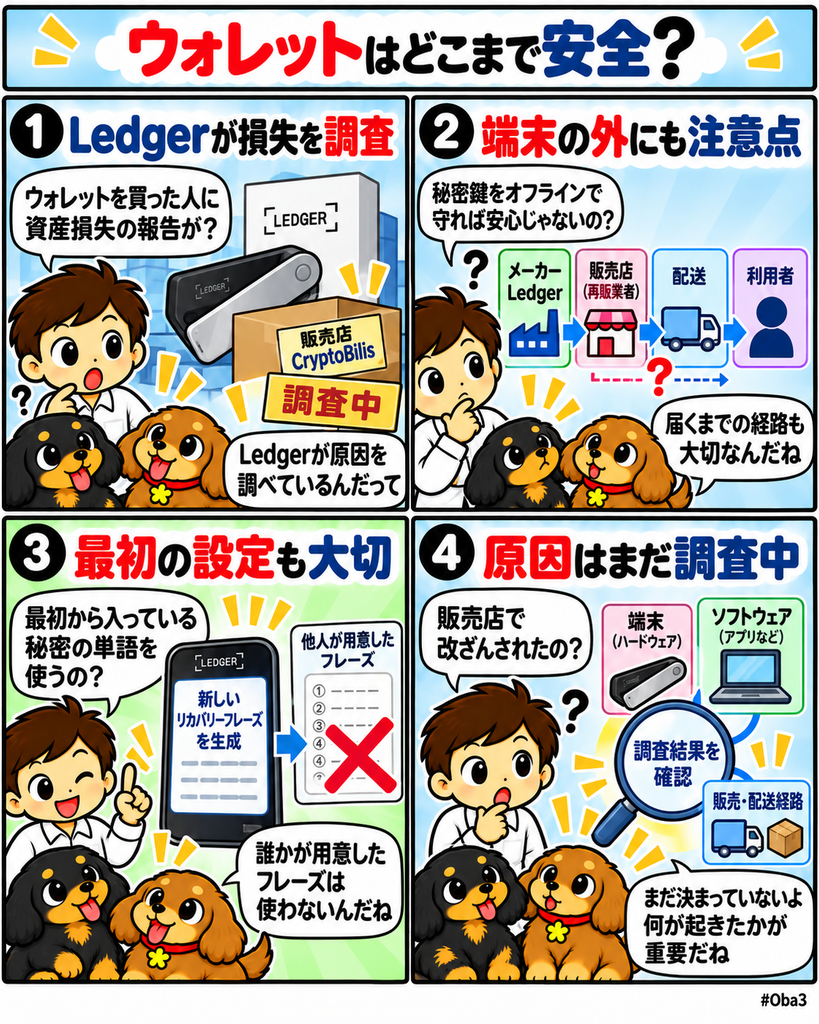
ハードウェアウォレット大手レジャー(Ledger)は2026年10月9日、東南アジアの再販業者CryptoBilisから製品を購入した利用者について、暗号資産の損失報告を調査していると明らかにした。Ledgerは予防措置としてCryptoBilisへ製品の販売・出荷停止を要請し、過去90日以内に同社から端末を購入した利用者へ注意を呼び掛けている。
オンチェーン調査者は、ビットコイン(Bitcoin)、イーサリアム(Ethereum)、トロン(TRON)上の疑わしい流出先を追跡し、被害額を8600万ドル超と推計している。ただし、この金額はLedger自身が確認した被害総額ではなく、すべての流出がCryptoBilis経由の端末と関係しているかも確定していない。さらに、端末そのものが改ざんされていたという結論も現時点では出ていない。
今回の重要点は、秘密鍵をオフラインで守るというハードウェアウォレットの基本設計だけでは安全性を評価できないことだ。正規メーカーが製造した端末であっても、利用者の手元へ届くまでの販売、保管、配送、初期設定という経路に問題が生じれば、自己管理の前提そのものが崩れる可能性がある。ウォレットのセキュリティ境界を端末内部だけでなくサプライチェーン全体へ広げて見る必要がある。
何が起きたのか?
Ledgerは10月9日、東南アジアの利用者から報告された資産損失について調査を開始した。対象として名前が挙がったCryptoBilisは、インドネシア、マレーシア、フィリピンでLedger製品を取り扱う再販業者として掲載されていた。
Ledgerは調査が終わるまでの予防措置として、CryptoBilisへすべてのLedger製品の販売と出荷を停止するよう求めた。さらに、過去90日以内に同社から端末を購入し、まだセットアップしていない利用者には初期設定を始めないよう案内した。
すでにセットアップ済みの場合については、新しいリカバリーフレーズを生成した別のLedger signerへ資産を移すことを検討するよう呼び掛けている。これは既存端末の安全性が確認されるまで、同じシードを引き継がないことを重視した対応になる。
被害規模については複数のオンチェーン調査者が独自に集計している。Specterを名乗る調査者は、Bitcoin、Ethereum、TRON上の疑わしい送金先を追跡し、8600万ドルを超える資産が流入したと推計した。別の調査者による集計では7200万ドル超という数字も示されており、対象アドレスや集計範囲は一致していない。
したがって現時点で確認できるのは、Ledgerが特定再販業者から購入した利用者の損失を調査していること、CryptoBilisの販売を停止させたこと、そしてオンチェーン上で大規模な疑わしい流出が追跡されていることだ。盗難総額、被害者数、侵入経路、端末改ざんの有無はまだ確定していない。
なぜ重要なのか?
ハードウェアウォレットの安全性は一般に、秘密鍵をインターネットへ直接さらさず端末内部で署名することを前提として説明される。しかしこのモデルには、利用者が受け取った端末そのものを信頼できるという前提がある。
仮に端末が販売経路の途中で差し替えられたり、内部部品を変更されたり、攻撃者が知るリカバリーフレーズを使わせる仕組みが仕込まれたりすれば、利用者がフィッシングサイトを開かず、不審な取引へ署名しなくても資産を失う可能性が生まれる。
ただし今回、そのような物理改ざんが確認されたわけではない。元Mt.Gox CEOのマルク・カルプレス(Mark Karpeles)氏らは影響を受けた利用者へ端末内部の基板写真を共有するよう求め、改造の痕跡を調べようとしているが、Ledgerは原因をまだ発表していない。
この区別は重要だ。現段階で「Ledger端末が改ざんされ8600万ドル盗まれた」と断定するのではなく、「特定再販経路の利用者に大規模な損失報告があり、端末や販売経路を含めて原因を調査している」と捉える必要がある。
市場構造への影響
自己管理型ウォレットでは、利用者が秘密鍵を保有するため、取引所やカストディアンへの信用リスクを減らせる。一方で今回の問題が示しているのは、信頼が完全になくなるわけではなく、その対象が製造者、ファームウェア、端末、販売店、配送経路へ移動するという点だ。
特にハードウェアウォレットは物理製品であるため、ソフトウェアウォレットとは異なるサプライチェーンリスクを持つ。製造後にどこで保管され、誰が再販売し、利用者へ届くまで開封されていないことをどう確認するかがセキュリティ設計の一部になる。
ここから重要になるのが端末の真正性確認だ。メーカー署名によるファームウェア検証、公式アプリからの端末チェック、安全な初期化、リカバリーフレーズを端末自身で生成することなど、複数の検証を組み合わせる必要がある。
さらにメーカー側には、再販業者を一度審査して終わるのではなく、販売網を継続的に監査する仕組みが求められる。今回CryptoBilisがLedgerの再販ネットワークに含まれていたことは、「公式販売経路」という表示だけで利用者がすべてのリスクを判断することの難しさも示している。
資金・規制・流動性との関係
今回の疑わしい流出は複数チェーンへまたがっているため、端末セキュリティの問題が発生すると、被害資産の追跡はブロックチェーンごとに分散する。Bitcoin、Ethereum、TRONでは資産の移動方法や凍結可能性も異なる。
特にUSDTのように発行体がアドレス凍結機能を持つ資産と、Bitcoinのように中央の発行主体が存在しない資産では、盗難後の対応手段が異なる。秘密鍵が奪われた後に資金を取り戻すより、端末を利用する前の真正性確認で侵害を防ぐ方が重要になる理由でもある。
機関投資家にとっても、この問題は個人向けウォレットだけの話ではない。自己管理やコールドストレージを採用するカストディアンでは、端末や署名機器の調達元、受け入れ検査、初期化手順、保管場所まで監査対象になる。秘密鍵を安全に生成したとしても、その鍵を扱う機器に信頼できない部分があれば管理体制全体が弱くなる。
規制されたカストディ市場では、こうしたハードウェアの調達履歴や改ざん防止策も、内部統制や監査の対象として重要性を増す可能性がある。今回の調査結果次第では、端末メーカーだけでなく販売代理店の管理基準にも影響が及ぶ。
初心者向け補足
ハードウェアウォレットは、暗号資産そのものを端末内部へ保存する機器ではない。ブロックチェーン上の資産を動かすために必要な秘密鍵をオフライン環境で管理し、取引へ署名するための端末だ。
リカバリーフレーズは、その秘密鍵を復元するための重要な情報になる。攻撃者がこのフレーズを知れば、ハードウェアウォレット本体を持っていなくても別の端末から同じウォレットを復元して資産を動かせる。
そのため、新品端末にあらかじめリカバリーフレーズが同梱されていたり、第三者から指定された単語列を入力するよう求められたりした場合は重大な危険信号になる。通常は利用者自身の端末上で新しいフレーズを生成し、他人へ共有しないことが基本になる。
今回については、こうした手口が実際に使われたと確定したわけではない。Ledgerが調査している段階であり、ファームウェア、物理端末、流通経路、利用者側の別の侵害など複数の可能性を切り分ける必要がある。
Web3Timesの視点
今回のニュースで見るべきなのは、8600万ドルという被害推計だけではない。自己管理型ウォレットのセキュリティ境界が秘密鍵だけでは完結せず、製造から販売、配送、初期設定まで含むことだ。
第一の観測点はLedgerの調査結果である。物理的な端末改ざんなのか、偽造品への差し替えなのか、シード生成過程への介入なのか、それとも別の原因なのかによって必要な対策は大きく異なる。現時点ではサプライチェーン攻撃を確定事実として扱うべきではない。
第二は真正性確認の仕組みだ。メーカーが正規端末を出荷するだけではなく、利用者が受け取った時点で「製造時と同じ安全な状態である」ことを検証できる必要がある。ハードウェア、ファームウェア、シード生成という複数層の確認が重要になる。
第三は再販ネットワークの管理である。公式リセラーとして認識される販売店で問題が発生した可能性があるなら、メーカーは誰を正規販売業者として掲載するかだけでなく、在庫の保管、再梱包、配送までどこまで監査できるかを問われる。
第四はカストディ業界への波及だ。銀行や機関カストディアンが暗号資産保管へ参入するほど、秘密鍵のアルゴリズムだけでなく、署名機器そのものの調達と受け入れ管理が重要になる。端末の製造番号、ファームウェア、配送履歴、初期化履歴を監査可能にする仕組みが、機関向け保管基準へ組み込まれる余地がある。
自己管理は第三者への信頼を完全になくす仕組みではない。信頼する対象を取引所から鍵、端末、ソフトウェア、メーカー、販売経路へ分解する仕組みと考える方が実態に近い。Ledgerの今回の調査は、ハードウェアウォレット市場で次に問われる安全性が「秘密鍵を端末から出さないこと」だけでなく、「その端末が利用者へ届くまで真正であり続けたことを証明できるか」へ広がっていることを示している。