Last Updated on 2026年10月3日 by oba3
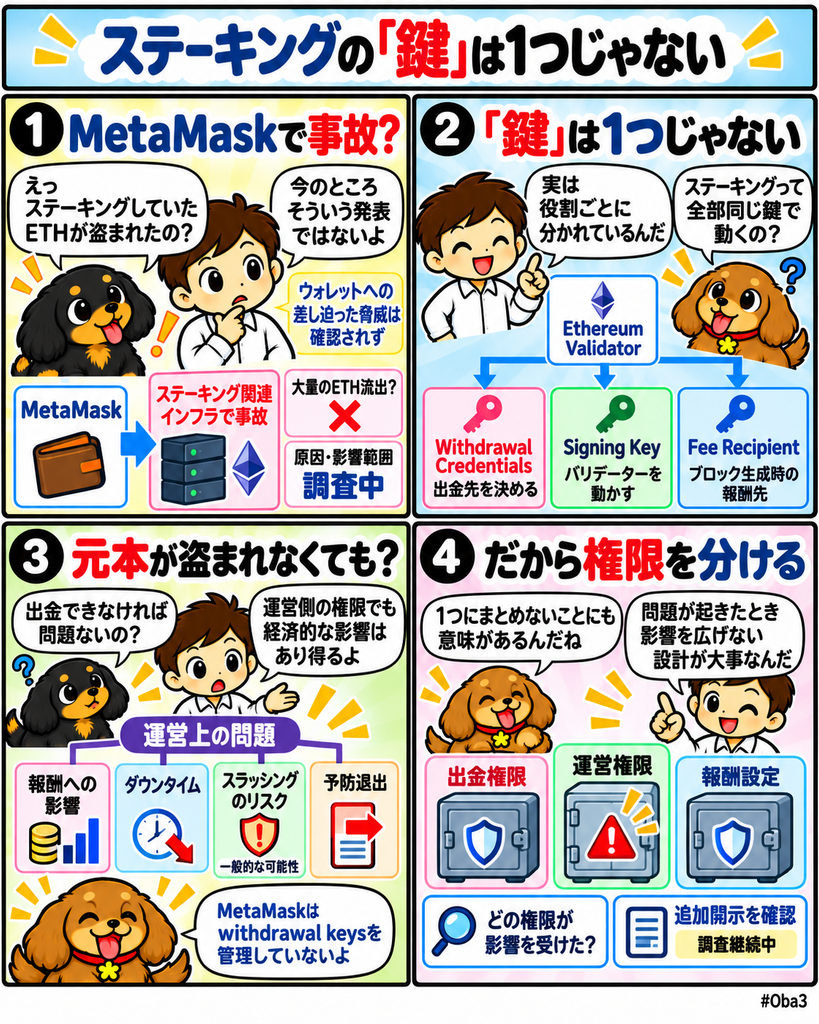
メタマスク(MetaMask)は2026年9月30日、ステーキング関連インフラで進行中のセキュリティ事故に対応していると公表し、影響を受けたイーサリアム(Ethereum)バリデーターを予防的に退出させ始めた。メタマスクはユーザーのウォレットに対する差し迫った脅威は確認しておらず、ノンカストディ型ステーキング事業では顧客資産の出金先を制御する認証情報を管理していないと説明している。
一方、第三者のオンチェーン分析では、バリデーターがブロックを生成した際の実行層報酬の一部が想定外のアドレスへ送られ、約0.36ETHが流用されたと推定されている。また10月1日時点の一部分析では、予防退出の規模を約1万7000バリデーター、約52万3000ETHとしているが、別の集計では約1万6965バリデーター、約56万5000ETHとの数字も示されている。いずれもメタマスクの公式確認値ではなく、集計時点や対象範囲によって数字が変動している。
今回の焦点は、大量のETHが攻撃者へ直接送金された事件ではない。ステーク元本の出金先を決める権限と、バリデーターを日常的に運営する署名権限、さらにブロック生成時の報酬送付先が別々の仕組みとして管理されている中で、一部の運営権限に問題が起きた可能性がある。元本を直接盗めなくても、報酬損失、スラッシング、予防退出、再参加待ちといった経済的損失が発生し得ることが重要になる。
何が起きたのか?
メタマスクは9月30日の公式発表で、一部インフラに影響するセキュリティ事故を調査していると明らかにした。同社は外部のセキュリティ専門家やパートナーと対応を進める一方、影響を受けた可能性があるバリデーターを予防的に退出させている。
メタマスクが公式に確認しているのは、ステーキング関連インフラで問題が発生したこと、影響対象のバリデーターを退出させていること、一般ユーザーのウォレットに差し迫った脅威を確認していないこと、そして同社が顧客stakeのwithdrawal keysを管理していないことだ。侵入経路や攻撃者が取得した具体的な認証情報、権限の範囲については公表されていない。
一方、第三者分析では、調査対象となった19件のブロック生成のうち18件で、本来とは異なるfee recipientへ実行層報酬が送られていたとされ、合計約0.36ETHの流用が推定されている。この0.36ETHはメタマスクが公式に確認した損失額ではない。
バリデーター退出規模についても同様だ。10月1日時点の一部報道では約1万7000バリデーター、約52万3000ETHとされたが、別のオンチェーン集計では約1万6965バリデーター、約56万5000ETHとの推定もある。数字に差があるため、現段階では「約1.7万バリデーター規模が退出対象となった」と捉え、最終的なETH量は確定値として扱わない方が正確だ。
リド(Lido)もセキュリティ情報を公表し、旧コンセンシス・ステーキングであるメタマスク・ステーキングが運営するイーサリアムバリデーターを退出させていると説明した。最後のバリデーターは2026年10月7日までに退出する見込みで、出金と再参加まで含む一連の過程には長い参加待ち行列の影響から最大約45日かかる可能性があるとしている。
なぜ重要なのか?
今回の事故を一般的なウォレット流出事件として見ると、イーサリアムのステーキングで使われる権限の違いを見落とす。バリデーターには、ネットワーク上で署名やブロック提案を行うvalidator signing keyと、ステークしたETHの最終的な出金先を定めるwithdrawal credentialsがあり、役割が分かれている。
withdrawal credentialsが攻撃者に渡っていなければ、ステークしたETHを任意のアドレスへそのまま送金することはできない。一方、signing keyが侵害された場合でも完全に安全とは限らない。悪意ある二重署名などが行われればスラッシングによってステーク元本の一部を失う可能性があるほか、運営を停止してバリデーターを退出させる必要も出てくる。
今回スラッシングが発生したと確認されているわけではない。重要なのは「元本を直接盗む権限」と「元本へ経済的損失を与え得る運営権限」は同じではないという点だ。
さらにfee recipientもwithdrawal credentialsとは別の設定になる。fee recipientは、バリデーターがブロックを提案した際に得る実行層の優先手数料などを受け取る宛先だ。今回どの設定や管理権限が侵害されたかは未公表であるため、報酬送付先の異常とvalidator signing key侵害を現段階で同一の原因として断定することはできない。
市場構造への影響
ステーキング事業者は、多数の顧客に代わってバリデーターを運営する。そのため運営インフラで問題が起きると、一件の認証情報侵害が多数のバリデーターへ波及する可能性がある。
今回の特徴は、第三者分析で推定された直接的な報酬流用額と、安全確保のために退出対象となったステーク規模の差が大きいことだ。約0.36ETHという推定流用額に対し、約1.7万バリデーター規模が退出対象と分析されている。これは数十万ETHが盗まれたという意味ではなく、潜在的な影響範囲を遮断するために大規模な運用停止が選ばれたということになる。
大規模ステーキングでは、この予防退出そのものが経済コストになる。バリデーターが稼働していない期間には通常の報酬を得られず、退出後に再びネットワークへ参加するにも待ち時間が発生する。リドは今回、失われる報酬に加え、状況によってはダウンタイムに伴うペナルティの可能性も示している。
このためステーキング事業者を評価する際は、過去の盗難額だけでは不十分になる。validator signing keyをどう隔離しているか、fee recipientを誰が変更できるか、withdrawal credentialsと運営環境をどこまで分離しているか、異常時にどの範囲のバリデーターを迅速に停止・退出させられるかまで見る必要がある。
資金・規制・流動性との関係
現時点で、今回の事故によってステーク元本が攻撃者へ大量流出した事実は確認されていない。メタマスクも顧客のwithdrawal keysを管理しておらず、一般ユーザーのウォレットへの差し迫った脅威は確認していないとしている。
ただし、元本の直接盗難がないことと経済的損失がないことは同じではない。バリデーターを退出させれば、その期間はステーキング報酬を得られない。さらに再参加の待ち行列が長ければ、資産が再び収益を生み始めるまで時間がかかる。
リドによれば、今回のバリデーターについて退出、出金、再参加までの一連の処理には最大約45日かかる可能性がある。この期間は固定ではなく、イーサリアムの退出・参加待ち行列の状況によって変化する。
また、signing keyが侵害された場合にはスラッシングという別の経済リスクも存在する。今回スラッシング被害が確認されたという意味ではないが、ステーキング事業者の安全性を評価する際には、盗難リスク、報酬流用、ダウンタイム、スラッシング、再参加待ちを分けて考える必要がある。
初心者向け補足
イーサリアムのバリデーターでは、すべての権限を一つの鍵で管理するわけではない。ネットワークで日常的に署名するための鍵と、ステークしたETHの最終的な出金先を定める情報は分離されている。
この設計によって、運営側の鍵が侵害された場合でも、攻撃者がステーク元本を自由なアドレスへ直接送金できない構成を作れる。一方、運営用の署名鍵も重要で、悪意ある署名によってスラッシングを起こしたり、バリデーター運営を妨害したりする余地がある。
また、ブロック生成時に得る一部報酬の送付先であるfee recipientも、withdrawal addressとは別に設定される。このため「ステークした元本」「ネットワーク運営用の署名権限」「ブロック生成報酬の受取先」はそれぞれ分けて理解した方がよい。
今回のメタマスクの事故では、どの認証情報が侵害されたかはまだ公表されていない。確認されているのは、ステーキング関連インフラで問題が発生し、影響が疑われるバリデーターを予防退出させているという段階だ。
Web3Timesの視点
今回追うべきなのは、約0.36ETHという第三者推定の流用額だけではない。より重要なのは、小さな報酬異常が確認された段階で、なぜ約1.7万バリデーター規模を退出させる判断が必要になったのかという運営構造だ。
第一の観測点は、攻撃者が実際にどの権限へアクセスしたかである。validator signing key、fee recipient設定、管理用インフラの権限のどこまで影響が及んだかによって事故の意味は大きく変わる。現時点でメタマスクは詳細を公表していない。
第二は退出による実際の経済コストだ。最終的な退出バリデーター数、報酬機会の損失、ダウンタイム、スラッシングの有無、再参加までの期間が判明すれば、ステーキング事業者のインフラ事故が直接盗難以外にどの程度のコストを生むのかを評価できる。
第三は権限分離の設計だ。withdrawal credentials、validator signing key、fee recipient、管理者アクセスを別々に管理し、一つのシステムが侵害されても影響範囲を限定できるかが重要になる。
今回の事故だけでステーキング業界全体の競争条件が変わったと断定することはできない。ただ、利回りや手数料だけではなく、鍵の分離、報酬設定、スラッシング対策、緊急退出、再稼働まで含めた運営設計の重要性を浮き彫りにした。最終的な評価には、メタマスクによる事故原因と影響範囲の追加開示を待つ必要がある。