Last Updated on 2026年10月5日 by oba3
クロスチェーン取引基盤のニア・インテンツ(NEAR Intents)は、セキュリティ事故で流出した約380万ドル相当の資産が全額返還されたと明らかにした。運営側は事故発生後、攻撃者を特定したと公表し、48時間以内の返還を求めていた。その後、期限内に資金が戻され、調査終了を発表している。
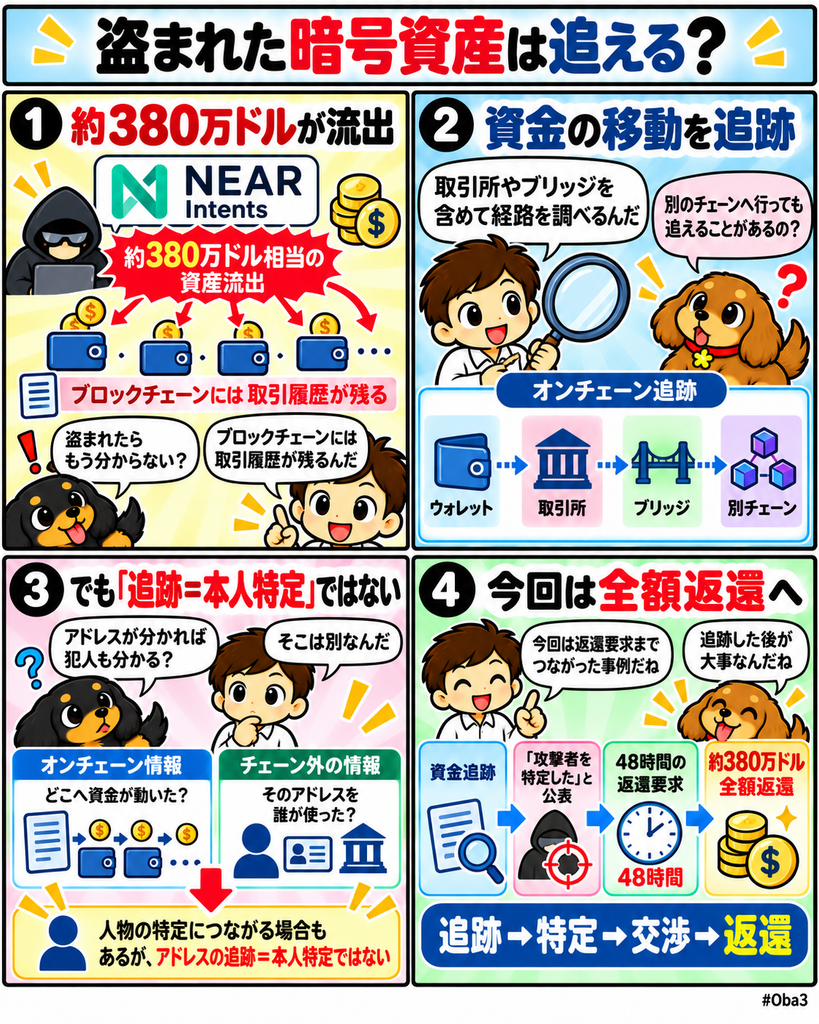
今回の焦点は侵害額そのものではない。オンチェーン上で資金移動を追跡し、取引所や複数チェーンをまたぐ経路を特定したうえで、攻撃者本人へ返還を要求し、最終的に全額回収まで到達した点が重要になる。暗号資産の公開台帳は盗難を防ぐ仕組みではないが、事件後の追跡と交渉に利用できる場合があることを示した。
何が起きたのか?
ニア・インテンツは2026年10月1日、Omniの入出金インフラとNEAR Intentsスマートコントラクトの連携部分に不具合があり、約380万ドル相当のユーザー資産が流出したと公表した。プロトコルはサービスの一部を停止し、不具合を修正するとともに、影響を受けた利用者へ全額補償する方針を示した。
オンチェーン分析では、流出した資産の一部が暗号資産取引所クーコイン(KuCoin)へ送られ、その後ビットコイン(Bitcoin)へブリッジされたと報告された。つまり攻撃後の資金は一つのチェーン内に留まらず、取引所と複数ネットワークをまたいで移動していた。
10月2日、ニア・インテンツのゼネラルマネージャーであるアレックス・シェフチェンコ(Alex Shevchenko)は、攻撃者を特定したとして、ビットコイン、BNBチェーン、イーサリアム、ソラナ向けの返還先アドレスを公開した。攻撃者には48時間以内に資金を返還するよう求め、責任ある脆弱性開示として扱える最後の機会だと説明した。
その後、約380万ドルの盗難資金は全額返還された。シェフチェンコは資金が戻ったことを確認し、調査を終了すると発表している。返還までの正確な交渉内容や、攻撃者をどの情報から特定したのかについては公表されていない。
なぜ重要なのか?
暗号資産の盗難事件では、流出後に資産が複数ウォレットへ分散され、ブリッジや取引所を経由することで追跡が難しくなる場合がある。一方、公開型ブロックチェーンでは送金履歴そのものは消えないため、資金移動を時系列で追跡できる。
今回の事例では、オンチェーン上の移動経路を把握したうえで、運営側が攻撃者を特定したと公表し、期限付きで返還を要求した。その結果、資金が全額戻された。返還理由が技術的追跡、法執行への懸念、本人特定、交渉のどれに強く影響されたかは明らかではないが、複数の圧力が組み合わされた可能性はある。
重要なのは、ブロックチェーンの透明性だけで資金が戻ったと単純化しないことだ。オンチェーン情報は資金の位置を示せても、それだけで実世界の人物を特定できるとは限らない。取引所情報、ネットワーク情報、法執行機関との連携など、チェーン外の情報が必要になる場合もある。
市場構造への影響
暗号資産市場のセキュリティでは、これまで侵害を防ぐことに注目が集まりやすかった。しかし事故を完全にゼロへできない以上、発生後にどこまで資産を追跡し、凍結し、返還交渉へつなげられるかもインフラの一部になる。
特にクロスチェーン取引では、資産が複数ネットワークへ短時間で移動する。今後はブリッジや取引所をまたいでも資金経路を継続的に追える分析基盤、異常取引を早期に検知する監視システム、取引所との連絡体制が回収率を左右する。
今回の全額回収は、すべての盗難事件で同じ対応が可能だと示すものではない。攻撃者が本人特定を避け、分散型取引所やプライバシー技術だけを利用する場合、回収難易度は大きく変わる。それでも、攻撃後の資金移動が完全に不可視ではないことは、攻撃者側のリスク計算にも影響する。
暗号資産のセキュリティ競争は、スマートコントラクト監査だけでなく、リアルタイム監視、フォレンジック、本人特定、交渉、法執行連携まで含む事故対応能力へ広がっている。
資金・規制・流動性との関係
約380万ドルが全額返還されたことで、今回の事件では最終的な直接損失が大幅に抑えられた。ただし、サービス停止、調査、セキュリティ対応、利用者補償の準備などに伴う運営コストまでなくなったわけではない。
規制面では、盗難資金が中央集権型取引所を経由すると、本人確認情報や入出金記録が捜査の手掛かりになる場合がある。公開台帳と規制された取引所の記録を組み合わせることで、オンチェーン上のアドレスと実世界の主体を結び付けられる可能性が高まる。
一方、取引所を経由したからといって必ず攻撃者を特定できるわけではない。第三者名義のアカウント、不正取得された本人確認情報、複数サービス間の移動などによって追跡が複雑になる場合もある。
今回確認できるのは、資金移動を追跡し、攻撃者を特定したと公表した後に全額返還へ至ったという事実だ。どの情報が決定打になったかは非公開であり、資金回収の再現性を判断するには追加情報が必要になる。
初心者向け補足
ブロックチェーンでは、ウォレットの所有者名が直接表示されるわけではない。しかし、どのアドレスからどのアドレスへ、いつ、いくら送られたかという取引履歴は公開されている。
そのためセキュリティ企業や分析者は、複数の送金を追いながら、取引所への入金、ブリッジによるチェーン移動、過去に使われたウォレットとの関係などを調べる。
ただし「アドレスを追跡できること」と「人物を特定できること」は別だ。最終的な本人特定には、取引所の本人確認データ、IP情報、端末情報、過去の行動パターンなどチェーン外の情報が必要になることがある。
今回のニア・インテンツでは、運営側が攻撃者を特定したと公表した後、48時間の期限を設定して返還を求め、最終的に全額が戻された。この流れが、オンチェーン追跡と現実世界の調査を組み合わせる資金回収の一例になる。
Web3Timesの視点
今回の事件で追うべきなのは、約380万ドルが盗まれたことよりも、なぜ最終的に全額を回収できたのかだ。
第一の観測点は、攻撃者特定にどの情報が使われたかである。オンチェーン分析だけだったのか、取引所や法執行機関との連携があったのかによって、この資金回収モデルの再現性は変わる。
第二は、返還交渉の条件だ。今回、運営側は48時間の期限と責任ある脆弱性開示という出口を提示した。攻撃者に完全対決以外の選択肢を残すことが、回収確率を高めるのかは今後の類似事例でも注目される。
第三は、事件検知から追跡、特定、返還までの時間だ。資金が複数チェーンや換金サービスへ広がる前に対応できれば、回収できる範囲は大きくなる。今後のセキュリティ競争では、侵害防止率だけでなく、異常検知から資金封じ込めまでの速度も重要な指標になり得る。
暗号資産の公開台帳は犯罪を自動的に防ぐ仕組みではない。しかし、追跡可能な取引履歴を本人特定や法的圧力と接続できれば、事件後の資金回収手段として機能する場合がある。ニア・インテンツの全額回収は、その条件がどこまで整えば盗難後でも資産を取り戻せるのかを考える材料になる。