Last Updated on 2026年10月9日 by oba3
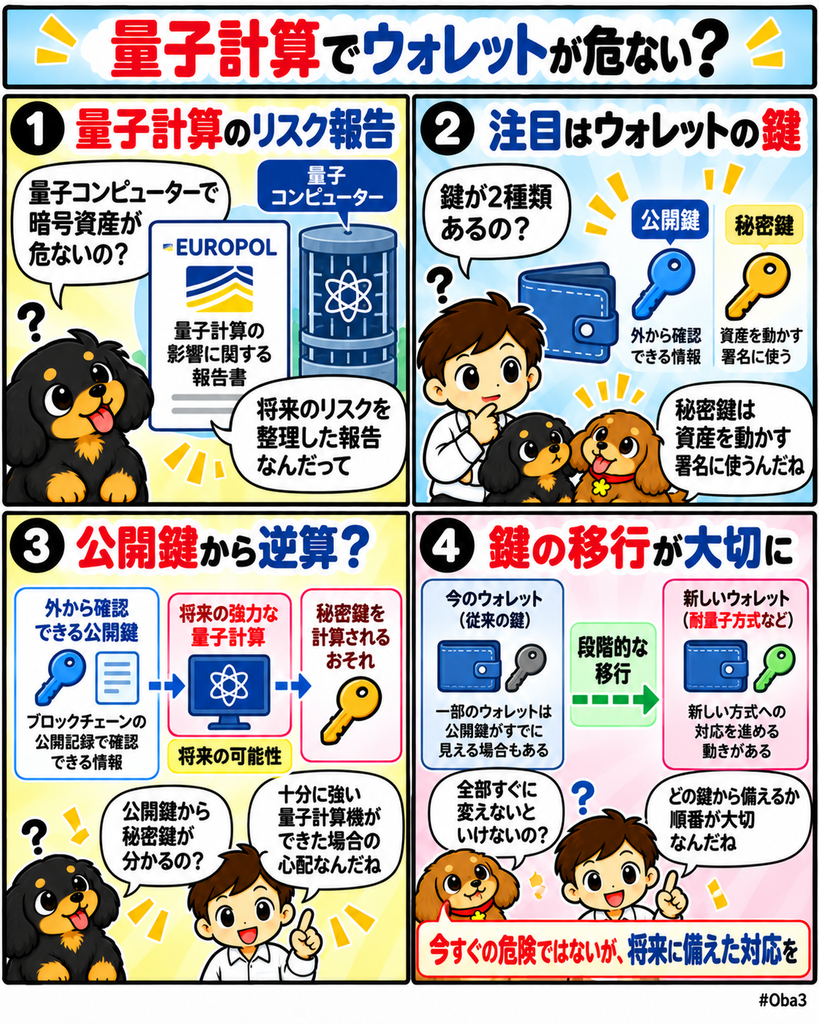
欧州刑事警察機構(Europol)は2026年10月7日、量子計算が暗号資産へ与える影響を分析した報告書を公表し、主な脆弱性はブロックチェーン全体ではなく、ウォレットを制御する暗号鍵に集中すると指摘した。十分に強力な量子コンピューターが実現した場合、オンチェーン上で露出した公開鍵から秘密鍵を導出し、正規保有者になりすまして資産を移動できる可能性がある。
ここで重要なのは「秘密鍵が公開されている」という意味ではない。危険なのは公開鍵がすでに外部から取得できる状態にあり、その公開鍵から秘密鍵を計算できる規模の量子計算機が将来登場するケースだ。Europolは一方で、ブロックチェーンの完全性を支えるハッシュ関数は量子攻撃に対して相対的に耐性が高いと整理しており、量子対策をチェーン全体の崩壊問題として一括りにしないよう求めている。
何が起きたのか?
Europolの欧州サイバー犯罪センター(European Cybercrime Centre・EC3)はQuantum Computing and Cryptocurrenciesと題した報告書を公開した。目的は、量子コンピューターによって暗号資産が必然的に崩壊するという単純な議論ではなく、どの暗号技術が実際に危険になり、何を優先して移行すべきかを整理することにある。
Europolが主要な露出点として挙げたのは、ウォレットの所有権確認や取引署名に使われる公開鍵暗号だ。ビットコイン(Bitcoin)やイーサリアム(Ethereum)を含む多くのネットワークでは、楕円曲線暗号を基礎としたデジタル署名が利用されている。
現在のコンピューターでは、公開鍵から対応する秘密鍵を現実的な時間で求めることは困難だ。しかし大規模で十分に安定した量子コンピューターが実現し、ショアのアルゴリズムを実用規模で動かせるようになれば、この前提が崩れる可能性がある。
Europolは同時に、実用的な量子攻撃がいつ可能になるかは不確実だとしている。今回の報告は「現在すでに暗号資産の秘密鍵が量子計算で破られている」という警告ではなく、移行作業に長い時間が必要になるため、実用化を待たず準備を始めるべきだという内容だ。
なぜ重要なのか?
量子計算の議論では、「Bitcoinの暗号が破られればブロックチェーン全体が使えなくなる」といった説明になりやすい。しかしEuropolは、署名鍵とハッシュ関数では量子計算への耐性が異なる点を強調している。
特に問題になるのが、公開鍵がすでにオンチェーンから確認できる資産だ。量子コンピューターが公開鍵から秘密鍵を導出できるようになれば、攻撃者は有効な署名を作り、保有者本人の操作に見える形で資産を送金できる可能性がある。
逆に、公開鍵そのものではなく、そのハッシュだけが外部に見えている状態では、攻撃者が直接秘密鍵計算へ進むための情報が一段少ない。したがって同じチェーン上の資産でも、アドレス形式や過去の利用状況によって量子攻撃への露出度が異なる。
この違いが、移行設計を考えるうえで重要になる。すべての資産を同時に移すのではなく、公開鍵がすでに露出している高額ウォレットや長期間動いていない資産などを先に特定し、耐量子署名へ移せる環境を準備するという優先順位が必要になる。
市場構造への影響
量子耐性への移行は、単純なソフトウェア更新ではない。新しい署名方式をプロトコルへ追加したうえで、ウォレット、取引所、カストディアン、ハードウェアウォレット、スマートコントラクト、機関投資家の保管システムまで対応させる必要がある。
さらに難しいのは、旧方式で保管されている資産を誰が、いつ、新方式へ移すかという問題だ。秘密鍵を失ったウォレット、長期間動いていない資産、所有者がアップグレードに気付かないウォレットなどは、自動的に新しい署名方式へ移行できない。
そのため量子耐性化では、チェーン側の技術更新だけでなく、資産保有者の移行率が安全性を左右する。新しい耐量子署名方式が導入されても、旧鍵のまま大規模な資産が残れば、その資産は将来の攻撃対象になり得る。
これは暗号資産市場に新しい資産管理指標を生む可能性がある。現在はカストディ方法や秘密鍵管理が中心だが、将来はどの署名方式を使っているか、公開鍵が露出しているか、耐量子ウォレットへ移行済みかといった情報が機関投資家のリスク管理項目になる可能性がある。
資金・規制・流動性との関係
量子移行が金融市場へ与える影響は、技術だけでは終わらない。大量の資産を管理する取引所、ETF関連カストディアン、企業財務、機関投資家は、個人より早く移行計画を作る必要がある可能性がある。
特にカストディアンが数十億ドル規模の暗号資産を同じ鍵管理方式で保有している場合、どのウォレットが公開鍵を露出しているか、どの署名アルゴリズムに依存しているかを把握する暗号資産台帳が必要になる。Europolも、組織が現在利用している暗号技術を特定し、重要度と移行難易度に応じて優先順位を設定する考え方を推奨している。
移行時には流動性の問題も生じ得る。古いアドレスから新しい耐量子アドレスへ大量の資産を移動する場合、ネットワーク手数料、取引所の入出金対応、ウォレット互換性などを調整する必要がある。移行期限が迫ってから一斉に資金を動かせば、運用負荷が集中する可能性もある。
規制面では、銀行や資産管理会社が暗号資産を扱う際、耐量子対応が将来のサイバーセキュリティ基準へ含まれる可能性がある。Europolは2026年1月にも金融サービス向けのポスト量子暗号移行について、リスクと移行時間を基準に優先順位を設定する枠組みを示している。
ただし量子コンピューターによる実用的な秘密鍵攻撃が現在発生しているわけではない。現段階で重要なのは資産を急いで動かすことではなく、どこに脆弱な鍵が存在し、どの順序で安全な方式へ移せるかを把握することだ。
初心者向け補足
公開鍵と秘密鍵は対になって使われる。秘密鍵は資産を動かすための署名を作る情報であり、所有者だけが保持する。一方の公開鍵は、その署名が正しいことを他の参加者が確認するために使われる。
現在の暗号技術では、公開鍵を知っていても秘密鍵を逆算することは現実的に困難だ。量子計算の脅威とは、この計算上の困難さが将来崩れる可能性を指している。
たとえばEthereumでは、まだ一度も送金していない通常アカウントでは、オンチェーン上に見えるのは基本的に公開鍵から作られたアドレスだ。しかし一度取引へ署名すると、署名情報から公開鍵を復元できるため、量子攻撃が実用化した将来には露出条件が変わる。
Bitcoinでもアドレスやスクリプトの種類、過去に資金を使ったかどうかによって公開鍵の露出状態が異なる。そのため「Bitcoin全体が同じ瞬間に危険になる」と考えるより、どのUTXOやウォレットが公開鍵を露出しているかを見る方が実際のリスク管理に近い。
Web3Timesの視点
今回のEuropol報告で見るべきなのは、量子コンピューターがBitcoinを壊すかどうかという二択ではない。実用的な量子攻撃が可能になる前に、どの鍵と資産から移行させるかという運用設計だ。
第一の観測点は公開鍵露出の把握である。同じネットワーク上でも、公開鍵がすでにオンチェーンへ出ている資産と、公開鍵のハッシュだけが見えている資産では初期リスクが異なる。ウォレット残高だけでなく暗号学的な露出度を資産単位で分類する必要が出てくる。
第二は署名方式の更新経路だ。新しい耐量子アルゴリズムを追加するだけでは十分ではなく、既存ウォレットが新方式へ資産を移せる必要がある。チェーン開発者だけでなく、ウォレット事業者やカストディアンの対応速度が移行を左右する。
第三は長期間動いていない資産だ。所有者が秘密鍵を失っている場合、新しい耐量子アドレスへ移すことはできない。将来量子攻撃が実用化すれば、現在は事実上動かないと考えられている古い資産が攻撃対象になる可能性もある。この扱いは技術だけでなく、ネットワークの合意形成にも関わる。
第四は機関カストディだ。ETF、取引所、企業財務、資産運用会社が保有する大量の暗号資産では、量子対応を個人任せにできない。鍵管理システム、ハードウェア、承認フロー、監査まで含めた移行計画が必要になる。
量子耐性の本質は、ブロックチェーンを丸ごと捨てて新しいものへ置き換えることではない。Europolの整理が示しているのは、署名鍵という最も露出度の高い部分からリスクを特定し、既存システムと共存しながら段階的にポスト量子暗号へ移す必要性だ。今後の競争では、最も早く量子耐性を宣言したチェーンより、危険な鍵を特定し、利用者の資産を安全に移行させる仕組みを実装できるネットワークの方が重要になる可能性がある。