Last Updated on 2026年10月27日 by oba3
ビットコイン(Bitcoin)ウォレットのエレクトラム(Electrum)で、悪意ある外部サーバーが偽の未確認取引を表示させ、利用者の手数料引き上げ操作を通じて資金を盗む攻撃が確認された。開発チームは2026年10月24日に修正版4.8.3を公開した。問題はウォレットが受信した取引を検証する処理にあり、ビットコインのネットワーク自体で署名の検証が破られたものではない。
何が起きたのか?
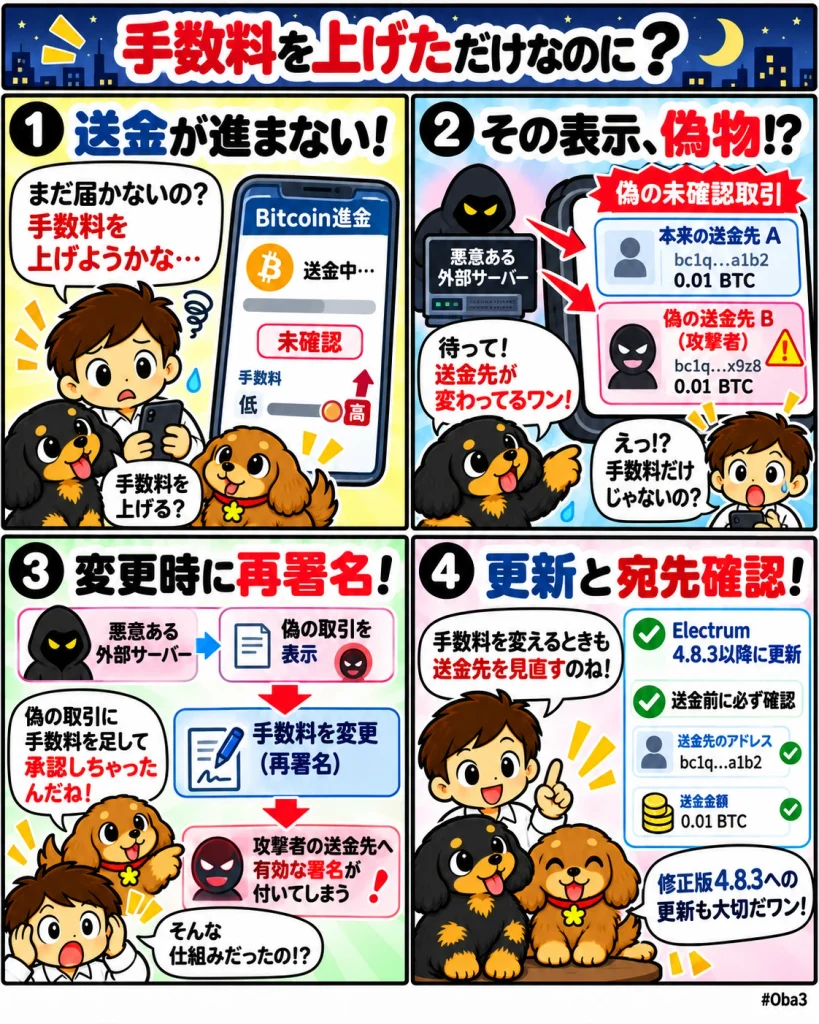
開発チームの公式セキュリティ告知によると、影響を受けるのは4.8.3未満のバージョンで、悪意あるサーバーへの接続が攻撃の条件となる。サーバーは利用者が送信した正規の取引をネットワークへ中継せず、送金先を攻撃者のアドレスに変えた別の取引をウォレットの履歴へ返す。
この偽取引の署名は無効だが、旧版はその不備を検出せず、未確認取引として表示する場合があった。利用者が表示された取引に対して手数料を引き上げると、ウォレットが攻撃者宛ての内容に有効な署名を付け、資金を送ってしまう仕組みだ。
開発チームは2件の利用者報告を受け、このうち1件で手数料引き上げ後の資金喪失を確認した。修正版では、未確認取引を履歴へ追加する前に、自分のウォレットに属する資金を使う入力の署名を検証する処理が加わった。
なぜ重要なのか?
今回の攻撃は、送金を早めるための通常操作を、意図しない送金への承認に変えてしまう点に特徴がある。最初の送金時に正しい宛先を確認していても、その後に表示された取引が同じ内容とは限らず、再署名の段階で別の送金先を承認する危険があった。
秘密鍵を盗まなくても、利用者が署名する取引の内容をすり替えることで被害につながる。資産の自己管理では、鍵の保管だけでなく、画面に表示される取引情報の正確さと、署名直前の確認も安全性を支えることが分かる。
市場構造への影響
エレクトラムは、すべての取引を自分で検証するフルノードとは異なり、取引履歴の取得や送信の中継に外部サーバーを利用する軽量ウォレットだ。導入しやすさの一方で、外部から受け取った情報をどこまで信用し、どこから自分で検証するかが設計上の論点になる。
今回の事例は、資産を預けないウォレットでも、取引情報を提供する相手への依存が残ることを示した。サービスを比較する際には、秘密鍵を誰が持つかに加え、未確認取引の検証方法や接続先を選べる仕組みも判断材料になる。
資金・規制・流動性との関係
攻撃に使われたのは、未確認取引をより高い手数料の取引へ置き換えるRBFという機能だ。送金が承認されにくいときに使われる操作だが、今回はその置き換え元として偽の取引が表示されていた。手数料調整の機能そのものと、ウォレット側の検証不備は区別する必要がある。
開発チームは更新を推奨するとともに、署名時の送金先と金額の確認を案内している。また、自分で運用するサーバーなど、信頼できる接続先だけを利用する場合は今回の攻撃の影響を受けないとしている。旧版の利用者すべてに盗難が起きるという意味ではないが、更新せず悪意あるサーバーへ接続する条件では危険が残る。
初心者向け補足
「未確認取引」は、まだブロックに取り込まれていない取引を指す。ウォレットに表示されていても、送金が確定した状態とは異なる。RBFは、この段階の取引について手数料を増やした取引への置き換えを図る仕組みで、その際には改めて署名が必要になる。
署名は単なる操作確認ではなく、資金を使う取引内容への承認に当たる。今回も無効な署名の偽取引がそのままネットワークで通ったわけではなく、利用者の操作によって攻撃者宛ての取引に有効な署名が付いたことが被害につながった。
Web3Timesの視点
今回注目したいのは、「手数料だけを変える」という利用者の認識と、実際に再署名する取引内容の間にずれが生じた点だ。資金を守るには、取引履歴の表示、外部情報の検証、署名時の確認が一続きの仕組みとして機能する必要がある。
4.8.3は今回の攻撃経路に対応した修正版だが、軽量ウォレットがすべての未確認取引を完全検証する設計へ変わったわけではない。今後は修正版への移行に加え、追加の被害報告や、手数料変更時に宛先・金額の違いを利用者へ分かりやすく示す改善が進むかを確認したい。