Last Updated on 2026年11月3日 by oba3
米国時間10月30日夜から31日にかけて、分散型金融(DeFi)のウェブサイトが相次いで乗っ取られ、訪問者を不正な署名や資産移転の承認へ誘導する攻撃が報告された。セキュリティ企業ブロックエイド(Blockaid)が特定した12サイトは、いずれもネームドットコム(Name.com)をドメイン登録事業者としていた。
ザ・ブロック(The Block)は、当初の追跡でEVM系チェーン上の約13万8000ドルを確認した。ただし、これは事件全体の確定被害額ではない。また、登録先が共通することだけで、ネームドットコム内部への侵入や攻撃経路が確定したとは判断できない。
何が起きたのか?
ザ・ブロックの報道によると、対象にはフラップ(Flap)、キンツ(Kintsu)、ピクル・ファイナンス(Pickle Finance)、オリガミ・ファイナンス(Origami Finance)などが含まれる。乗っ取られたサイトでは、ウォレットから資産を抜き取る「ステップ・ドレイナー(Step Drainer)」が使われたとされる。
同メディアが示した約13万8000ドルは、当時追跡できたEVM系チェーン上の3ウォレットにある資産を基にした数字で、ソラナやアプトス上の損失は含まれていない。被害者数も確定しておらず、対象サイト数から被害人数を推定することはできない。
その後、ネームドットコムは15の顧客ドメインで不正な転送があったと説明したと報じられた。ブロックエイドが特定した12サイトとは集計範囲が異なる。また、ビットクエリ(Bitquery)の追跡は、被害側の流出額を約20万2000ドルと算出している。攻撃側の残高と被害側の流出額は測定方法が異なるため、単純な増減比較は適切ではない。
なぜ重要なのか?
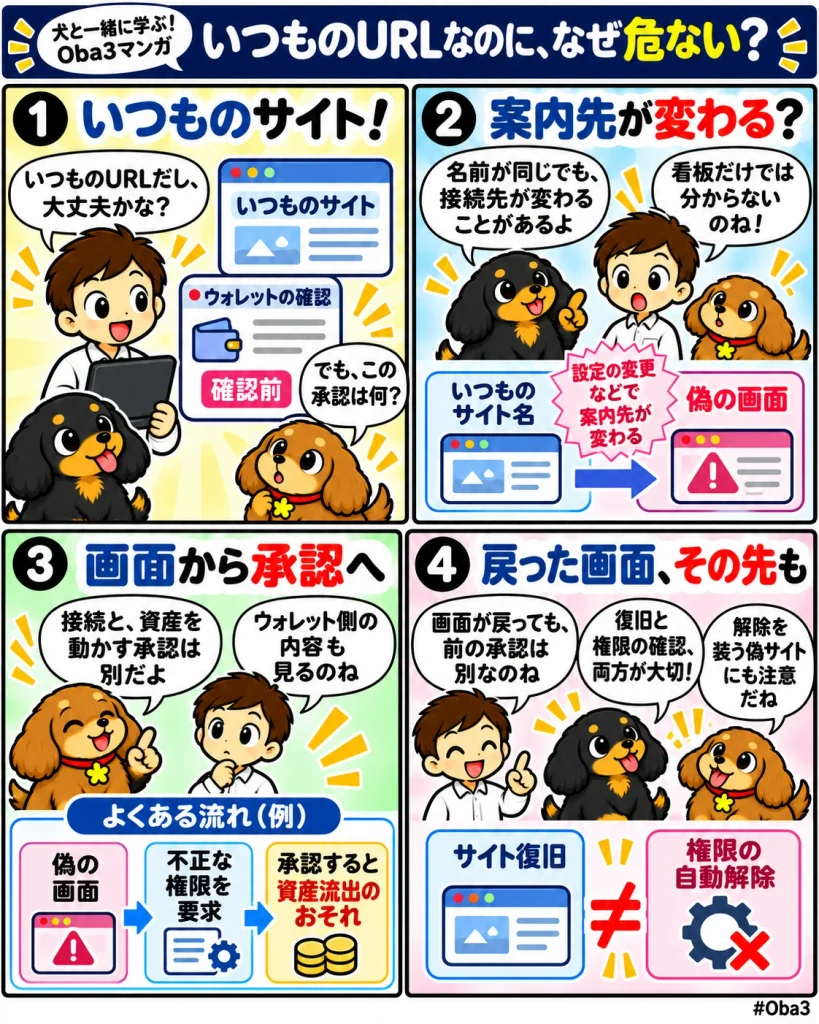
今回の攻撃は、スマートコントラクトだけを確認しても、利用者が操作する画面の安全性までは保証できないことを示している。正しいドメインを開いたつもりでも、その接続先が変更されていれば、攻撃者が用意した画面へ誘導される場合がある。
そこで不正な内容に署名すると、ブロックチェーン側では利用者が承認した処理として実行され得る。サイトの見た目やアドレスの確認と、ウォレットが求める権限・取引内容の確認は、それぞれ別の役割を持つ。
市場構造への影響
DeFiの利用経路には、ブロックチェーンに加え、ドメイン登録、名前解決を担うDNS、ウェブ配信、ウォレットなどが関わる。資産を管理するプログラムが正常でも、利用者をそこへ案内する経路が改変されれば、資産保護に影響する。
複数サービスが同じ外部事業者を利用している場合、一つの管理経路の問題が広範囲へ波及する可能性もある。ただし、今回の共通点は調査の手掛かりであり、特定事業者のシステム侵害を立証するものではない。原因の確定には、登録情報の変更履歴や認証・操作記録などの検証が必要になる。
資金・規制・流動性との関係
攻撃への対応では、画面へのアクセスを止める措置と、資産側の操作を止める措置が分かれる。ドメインの停止は不正画面への誘導を抑える一方、既に成立した送金を取り消したり、付与済みの権限を自動的に解除したりするものではない。
また、サービスが安全確認のために機能を停止すると、被害が確認されていない利用者も入出金や取引を制限される場合がある。復旧では、ウェブサイトが再び表示されることに加え、署名要求や接続先が正常であることを確かめる必要がある。
ヴァーセル(Vercel)の公式セキュリティ情報も、今回のドメイン乗っ取りに関する通知を掲載している。復旧の案内と、根本原因の調査完了は分けて読むことが重要だ。
初心者向け補足
ドメインはウェブサイトの名前、DNSはその名前から接続先を調べる仕組みだ。DNSなどの設定が不正に変更されると、普段と同じ名前を入力しても、別の場所へ案内されることがある。
ウォレットの「接続」は、資産移転への承認や取引への署名と同じ操作ではない。その後に何を求められたかが重要で、資産を使う権限の付与なのか、送金なのかを確認する必要がある。
事件に関連した操作をした場合は、各プロジェクトの公式な被害対応案内を確認することになる。復旧や承認解除を装った偽サイトもあり得るため、案内されたリンクを無条件に信用せず、署名内容と接続先を確かめることが基本となる。
Web3Timesの視点
今回の論点は、資産を保管する場所だけでなく、利用者が承認へ至る画面と管理経路にもある。スマートコントラクトの監査と、ドメイン管理・画面配信の防御は、補い合う対策として考える必要がある。
今後は、原因調査の結果、影響したドメインの範囲、チェーン別の流出額、付与済み権限への対応を追いたい。約13万8000ドルという初期の追跡値を総被害額として固定せず、集計時点と測定方法を添えて確認することが、事件の規模を正確に捉えるために欠かせない。