Last Updated on 2026年10月29日 by oba3
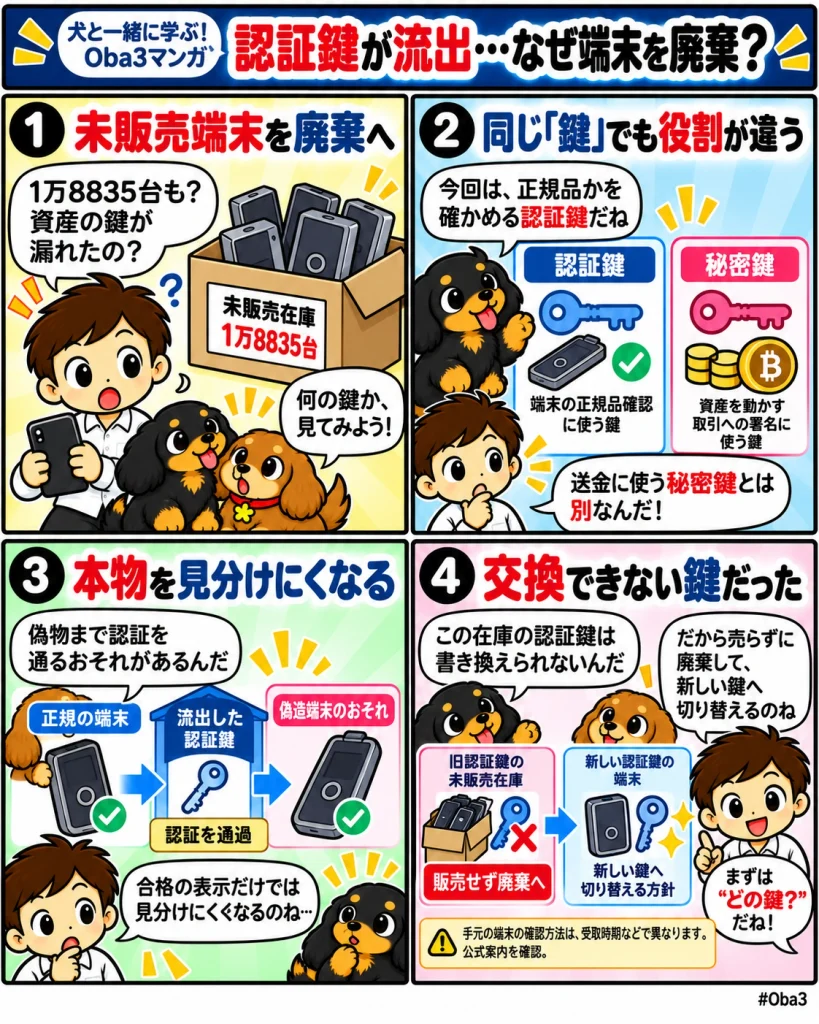
ハードウェアウォレットメーカーのキーストーン(Keystone)は2026年10月26日、端末の真正性を確認する認証鍵が流出したことを受け、その鍵を搭載した未販売端末1万8835台を廃棄する方針を明らかにした。公式サイト経由の未出荷注文も発送を停止している。今回流出したのは製品認証用の鍵であり、利用者の資産を動かす秘密鍵や復元フレーズとは区別する必要がある。
何が起きたのか?
同社の説明を伝えたディクリプト(Decrypt)の報道によると、キーストーンは10月20日に公式サイトへの不正アクセスを検知した。調査の結果、顧客情報に加え、端末が正規品かを確認する「WebAuth鍵」が攻撃者に取得されたという。
この鍵は製造時に端末へ書き込まれ、消去や書き換えができない。攻撃者が同じ鍵を使えば、メーカーの認証を通過する偽造端末を作れるおそれがあるため、同社は旧鍵を搭載した在庫を販売せず廃棄し、新しい認証鍵を使う製品へ切り替える方針だ。
顧客情報では、2024~2026年の購入記録2万5964件に、氏名、連絡先、配送先住所、注文情報が残っていた。同社は一部の情報が所定の保存期間を超えて保持されていたことも認めた。一方、利用者の秘密鍵や復元フレーズは今回の流出に含まれないと説明している。
さらに、購入記録とは別に、決済が完了していないチェックアウト記録1万2873件も対応対象に含めた。これらには入力された氏名、連絡先、配送先情報が含まれ、一部は不完全または不正確な可能性があるという。同社は10月24日、ショッピファイ(Shopify)に対し、30日を超えて保持されたチェックアウト記録の個人情報削除を依頼し、該当する利用者へ潜在的なリスクをメールで通知する方針を示した。削除の依頼と完了は区別する必要がある。
出典:ディクリプトによるキーストーンの認証鍵・顧客情報流出報道
キーストーン公式アカウントの事故説明
キーストーン公式端末認証ページ
なぜ重要なのか?
ハードウェアウォレットは、資産を管理する秘密鍵を外部へ出さずに署名するための機器だ。ただし、その仕組みを信頼する前提には、手元の端末が正規品であり、意図した設計どおりに動くことがある。今回の事故は、その入口に当たる製品認証への信頼を損なうものとなった。
認証鍵の流出だけで、既存利用者の資産を直接送金できるわけではない。一方、偽造端末が正規品として受け入れられれば、その後の利用を通じて資産被害につながる可能性がある。確認された鍵の流出と、想定される偽造品の危険は分けて捉える必要がある。
同社の事故対応案内では、10月20日より前に配送された端末は、公式認証を通過すれば正規品として通常利用できるとしている。一方、同日より後に受け取った旧認証鍵の端末は、認証を通過しても偽造品の可能性を完全には排除できないため、使用前に公式サポートへ連絡し、追加確認を受けるよう求めている。受取日が10月20日当日、または搭載する鍵が不明な場合も、自己判断せず公式窓口で確認することが適切だ。
市場構造への影響
今回の対応は、ウェブサイトの事故が製品在庫と出荷体制にも波及した事例だ。認証に使う鍵を交換できない設計では、管理側の設定変更だけで既存在庫を新しい認証方式へ移せず、製造や販売にも影響が及ぶ。
メーカーの競争力は、端末内部の安全性だけでなく、製造時の鍵管理、流通経路、購入後の確認方法にも左右される。利用者や販売店に対し、どの端末をどの手順で確認できるかを明確に示すことが、出荷再開後の信頼回復にも関わる。
資金・規制・流動性との関係
未販売端末の廃棄と発送停止は、メーカーに在庫損失や再生産の負担を生じさせる可能性がある。公表された1万8835台は廃棄対象の数量であり、利用者の被害件数や資産流出額を表す数字ではない。
また、配送先や連絡先の流出は、端末内部の秘密鍵とは別の経路で利用者へ影響する。メーカーを装った連絡の信ぴょう性を高める材料になり得るためだ。未決済の記録も対応対象となったことから、購入を完了していない人にも通知や確認の必要性が及ぶ。同社は端末の返送を求めないと説明しており、在庫廃棄の発表を、利用者向けの一律回収と混同しないことも重要になる。
初心者向け補足
今回の「認証鍵」は、端末が正規品かを確認するためのものだ。「秘密鍵」はブロックチェーン上の資産を動かす取引に署名する鍵であり、「復元フレーズ」はウォレットを復元するための情報となる。同じ「鍵」という言葉でも、役割と流出時の影響は異なる。
公式認証ページの基本手順は、端末でページ上のQRコードを読み取り、端末に表示された確認コードをページへ入力して結果を確認するものだ。ただし、今回の旧鍵に関する追加確認が必要な端末では、認証の合格表示だけで判断せず、公式サポートの確認を受ける必要がある。認証に失敗した場合は使用を止め、結果を保存して問い合わせる。確認のために復元フレーズをウェブサイトやメールへ入力する必要はない。
また、暗号資産そのものが端末内に入っているわけではない。端末は資産を操作するための鍵を管理する機器である。そのため、製品認証の問題、秘密鍵の流出、実際の不正送金は、それぞれ別の事実として確認する必要がある。
Web3Timesの視点
今回の焦点は、資産管理用の鍵が漏れたかだけではない。正規品を見分ける仕組みと、購入者情報を管理する仕組みが、同時にメーカーへの信頼を支えていることが浮き彫りになった。
今後は、新しい認証鍵を使う端末の出荷再開、受取時期に応じた追加確認、購入・未決済記録の削除と通知の実施状況が観測点になる。廃棄方針の公表から、利用者が自分の端末について判断できる具体的な案内へ、どこまでつなげられるかを確認したい。