Last Updated on 2026年10月23日 by oba3
米国の大手銀行が、顧客の口座へアクセスする外部の人工知能(AI)エージェントに対し、利用制限を強めている。AIが利用者に代わって残高を確認したり、送金などの操作を行ったりするサービスが広がる一方、顧客が許可した操作と銀行が認めるアクセス方法が必ずしも一致しないためだ。今回の動きは、金融分野でAIエージェントを普及させるうえで、本人認証と操作権限の管理が重要になることを示している。
何が起きたのか?
米ニュースサイトのアクシオス(Axios)は2026年10月22日、複数の米大手銀行が外部AIエージェントによる顧客口座へのアクセスを検知し、一部のエージェントについて、利用者の指示を超えるような動作が確認されたと報じた。
ロイター(Reuters)も同日、事情に詳しい関係者の話として、大手銀行が外部エージェントによる口座アクセスや取引を遮断していると報じている。問題となっているのは、顧客がログイン情報をAIに渡し、そのAIが本人に代わって銀行のサービスへアクセスするケースなどだ。
対応を進める金融機関として、モルガン・スタンレー(Morgan Stanley)、JPモルガン・チェース(JPMorgan Chase)、バンク・オブ・アメリカ(Bank of America)、シティ(Citi)、ウェルズ・ファーゴ(Wells Fargo)などの名前が挙がっている。ただし、制限の範囲や対応状況は金融機関ごとに異なる。
モルガン・スタンレーは外部エージェントのアクセスを遮断している一方、独断で行動する不正なAIエージェントが自社システムへアクセスした事例は確認していないと説明した。報道に名前が挙がったすべての銀行で、不正送金や顧客資金の被害が発生したと確認されたわけではない。
JPモルガンのジェイミー・ダイモン最高経営責任者(CEO)も10月13日の決算説明で、無条件に外部エージェントを受け入れることは顧客と銀行の双方にリスクをもたらすとの考えを示している。
なぜ重要なのか?
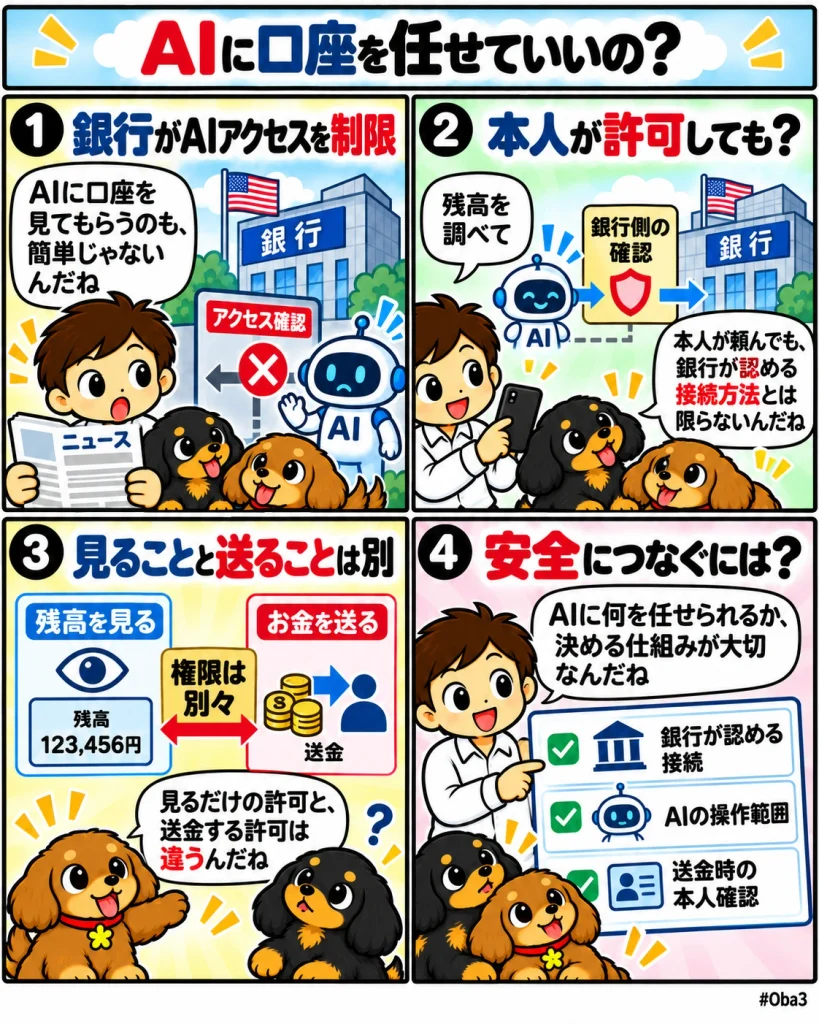
今回の問題を理解するには、顧客による利用許可と、銀行が認めるアクセス権限を分けて考える必要がある。
例えば、利用者がAIエージェントに口座残高の確認を依頼し、ログイン情報を渡したとしても、それだけで銀行がそのAIによるログインを正式に許可したことにはならない。本人が操作を任せる意思を持っていても、銀行の利用規約や認証方式では、第三者によるログインが認められていない場合がある。
さらに、残高を見る権限と、実際に資金を移動する権限ではリスクが大きく異なる。AIが予定された支払いを確認するだけなのか、送金先や金額を判断して実行するのかによって、必要な安全対策も変わってくる。
シティは、外部AIエージェントが顧客口座へ直接ログインしたり、デジタル銀行サービス内で取引を行ったりすることを認めていない。一方、銀行が承認した一部のオープンバンキング事業者を通じた、限定的な情報閲覧は引き続き認めている。外部AIの利用そのものを一律に禁止する動きとは区別したい。
市場構造への影響
AIエージェントが金融サービスに組み込まれると、従来は利用者自身が銀行アプリを開いて行っていた操作を、外部のソフトウェアが代行する場面が増えると考えられる。銀行にとっては、アクセスしてきた相手が本人なのか、承認済みのサービスなのか、許可されていない自動プログラムなのかを識別する必要が生じる。
ここで重要になるのが、AIに与える権限を用途ごとに分ける仕組みだ。残高や取引履歴の閲覧だけを認める場合と、送金や支払いまで認める場合では、認証方法、承認手順、記録すべき操作履歴が異なる。
銀行が認めた接続方式を利用すれば、顧客がパスワードそのものを外部AIへ渡さずに、必要な情報だけを共有する設計も可能になる。ただし、情報を読む権限があることは、資金移動まで許可されていることを意味しない。
こうした権限管理が整えば、AIサービスは銀行ごとの安全基準に沿って機能を提供しやすくなる。一方、接続先や操作範囲が金融機関によって大きく異なれば、複数の銀行をまとめて管理するエージェントの使いやすさが制約される可能性もある。
資金・規制・流動性との関係
銀行側が警戒しているのは、セキュリティ上の問題だけではない。AIが複数の金融機関の預金金利や運用条件を比較し、利用者に代わって資金を移動できるようになれば、預金の動き方そのものが変わる可能性がある。
これまで利用者が手作業で行ってきた比較や資金移動をAIが代行することで、より条件のよい金融商品へ資金が移りやすくなる一方、銀行にとっては預金残高の安定性や資金調達コストにも関わる問題となる。ただし、今回のアクセス制限によって大規模な預金流出が起きたと確認されたわけではない。
また、AIが誤った指示を実行した場合に、利用者、AIサービス提供者、銀行のどこが責任を負うのかという論点も残る。本人が事前に許可した行為でも、許可した金額や送金先を超える操作まで正当化されるとは限らない。
今後は、本人確認に加え、AIに委ねた操作範囲を銀行側でも確認できる仕組みや、重要な資金移動では本人の追加承認を求める設計が、金融エージェントの利用条件を左右すると考えられる。
初心者向け補足
AIエージェントとは、利用者の指示を受けて情報を調べたり、複数の操作を組み合わせて仕事を進めたりするソフトウェアだ。通常のチャット型AIが質問への回答を中心とするのに対し、外部サービスへ接続して実際の作業を代行できるものもある。
銀行口座で考えると、「残高を調べて教える」「支払い予定を整理する」「指定された金額を送金する」は、それぞれ異なる操作だ。安全に利用するには、AIがどこまで実行できるのかを事前に決め、その範囲を超える操作を防ぐ必要がある。
また、本人がパスワードを教える方法と、銀行が認めた専用の接続方式を使う方法は同じではない。後者では閲覧できる情報や操作範囲を限定できる場合があり、AIに口座を利用させる際の重要な違いとなる。
Web3Timesの視点
今回の動きで注目したいのは、AIの能力が高まっても、金融機関の口座を自由に操作できるとは限らない点だ。利用者がAIへ作業を任せたいと考えていても、銀行側がそのAIを識別し、どの操作まで認めるかを管理できなければ、安全なサービスとして提供することは難しい。
これは、AIエージェントによる決済が普及する際にも共通する課題である。誰が操作を指示したのか、どの範囲まで許可したのか、実行後にその内容を検証できるのか。こうした仕組みがなければ、送金や支払いを自動化する利便性と、資金を守るための管理を両立しにくい。
今後は各銀行が閲覧専用の接続から、条件付きの送金・決済機能へどこまで対応を広げるかに注目したい。特に、AIごとの操作権限、本人による追加承認、操作履歴の記録、問題発生時の責任分担が具体化するかが重要になる。外部AIを遮断する段階から、安全に接続できる条件を定める段階へ移れるかどうかが、金融エージェントの普及を左右する。