Last Updated on 2026年10月30日 by oba3
グーグル(Google)が、金融機関による暗号資産やトークン化資産の保管・移転を支える署名基盤を限定公開している。サービス名はグーグル・マルチパーティ・コンピュート(Google Multi-Party Compute、MPC)。秘密鍵を一つの場所に集めず、複数の参加者が共同で取引に署名する仕組みを採用する。
複数の金融機関などが試験している段階で、一般提供はまだ始まっていない。鍵の盗難対策だけでなく、誰が送金を承認し、障害時にどう業務を続けるかという機関向け保管の運用設計が問われる。
何が起きたのか?
10月28日付のコインデスクの報道によると、グーグルは金融機関や開発協力先を対象に、同サービスをプライベートプレビューとして提供している。同社は2027年初めの商用提供を計画しているが、試験参加機関の名称や料金は明らかにしていない。
対象はデジタル資産の移転を承認する署名鍵の管理だ。グーグルが金融機関の資産を預かる銀行として営業を開始したという発表とは区別する必要がある。また、商用提供の計画は、提供日や最終的なサービス条件の確定を意味しない。
なぜ重要なのか?
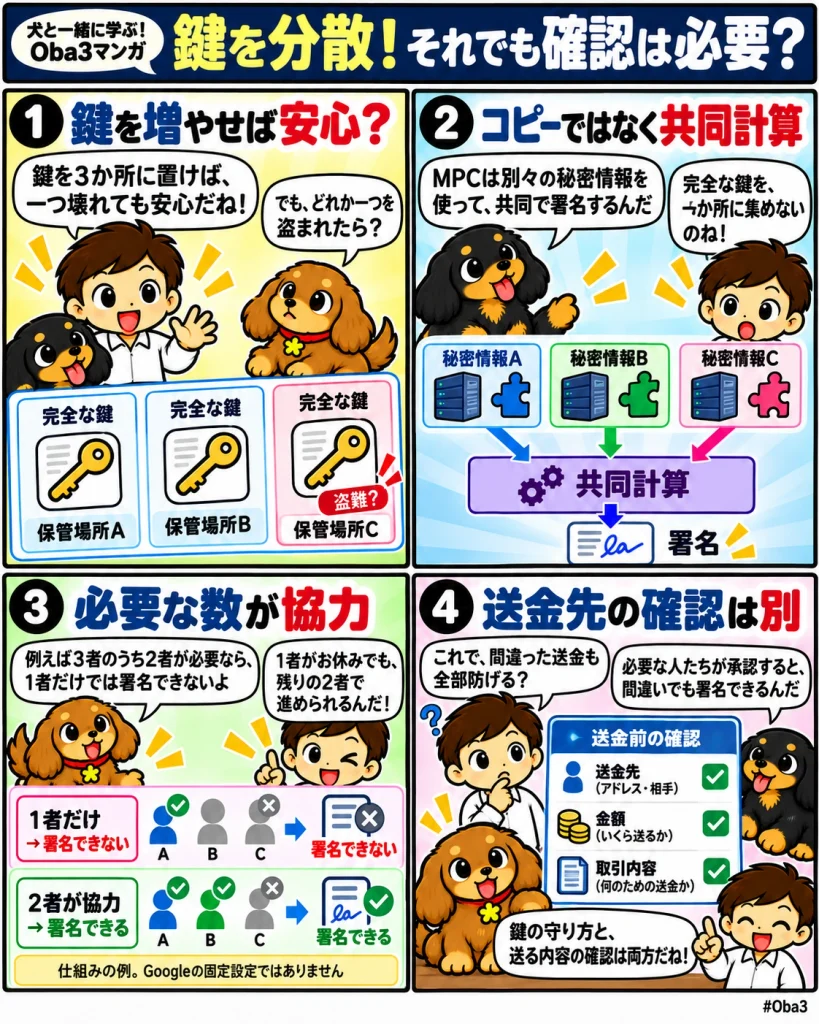
暗号資産では、正しい秘密鍵による署名があれば資産を移転できるため、鍵の管理が保管業務の中心になる。完全な鍵を一つのシステムに置く構成では、その場所の侵害が不正送金につながり得る。一方、鍵のコピーを増やすだけでは、盗まれる経路も増えてしまう。
MPCは、複数の参加者がそれぞれ秘密情報を保持し、必要な数の参加者が協力して署名を作る技術だ。完全な秘密鍵を一か所に組み立てずに処理できるため、単独の端末や管理者への依存を減らす設計に使える。
ただし、分散した情報の配置先が同じ管理権限に依存していれば、想定した分離が働かない場合もある。保管場所の数だけでなく、それぞれの権限や運用が独立しているかが重要になる。
市場構造への影響
金融機関が暗号資産を扱う際には、署名技術に加え、担当者の権限分担、承認手続き、障害対応を組み合わせる必要がある。今回のサービスは、大手クラウド事業者が、こうした署名・管理機能をまとめて提供する動きとして捉えられる。
導入側にとっては、自社で複数の技術を組み合わせる場合と比べ、構築や運用の負担を整理できる余地がある。その一方、外部サービスへの依存範囲や、契約終了時に署名・復旧を継続できるかも選定条件になる。
資金・規制・流動性との関係
機関向け保管では、盗難を防ぐことと、必要なときに資産を動かせることを両立させなければならない。承認を厳しくするほど安全になるとは限らず、担当者の不在やシステム停止で署名できなければ、送金や決済が滞る。
また、MPCの採用だけで、保管業務に必要な免許や顧客資産の分別管理、監査への対応が済むわけではない。署名基盤は業務を支える技術であり、資産の管理責任や法的な位置付けは別途確認する必要がある。今回の限定試験から、機関資金の流入額や保管残高の増加を判断することもできない。
初心者向け補足
秘密鍵は、暗号資産を動かすための電子的な承認に使う秘密情報だ。MPCでは、それを単に複数の場所へコピーするのではなく、別々に管理された情報を使って共同計算する。例えば「3者のうち2者の参加が必要」という構成なら、1者だけでは署名できず、1者が利用できなくても残りの2者で処理できる。
ただし、必要な数の承認者が誤った送金を認めれば、署名は成立し得る。グーグルの公式資料でも、取引ルールの判定は署名者の判断を支援するもので、ルールが拒否と判定した取引でも、十分な署名者が承認すると実行できると説明されている。送金先や取引内容を確かめる手順は引き続き欠かせない。
Web3Timesの視点
今回の焦点は、秘密鍵を分散する技術が、金融機関の承認体制や日常業務にどう組み込まれるかにある。鍵の盗難を難しくしても、承認者へのなりすましや誤操作、必要な署名者が集まらない事態まで自動的に解消するわけではない。
現時点では限定試験であり、一般提供後の運用実績とは分けて評価したい。今後は商用提供の条件に加え、参加機関の公表、障害時の復旧方法、承認管理を含めた実際の利用状況が、機関向け保管基盤としての有用性を判断する材料になる。