Last Updated on 2026年11月16日 by oba3
ビットコイン採掘インフラを手がけるLuxor Technologyは2026年11月16日(日本時間)、採掘管理ソフト「Commander」を利用する十数件の顧客アカウントで、採掘機器の接続先が一時的に別のマイニングプールへ変更されたと公表した。
同社は不正な変更を検知した後、2時間以内にCommanderの脆弱性を修正し、影響を受けた機器を元の設定に戻す作業に着手した。公式投稿は11月15日17時25分(UTC)で、日本時間では11月16日午前2時25分にあたる。
Luxorによると、今回の影響はCommanderに限定され、同社のマイニングプール「Luxor Pool」や採掘機器向けファームウェア「LuxOS」など他のサービスには影響していない。データの流出も確認されていないとしている。
何が起きたのか?
Commanderは、多数のASICマイナーを一括管理するためのソフトウェアだ。採掘機器の稼働状況を監視するだけでなく、各機器がどのマイニングプールへ接続するかといった運用設定も扱う。
今回、Luxorが公表した影響は、Commanderを通じて一部の採掘機器の接続先が変更され、本来とは異なるプールへハッシュレートが送られたというものだった。
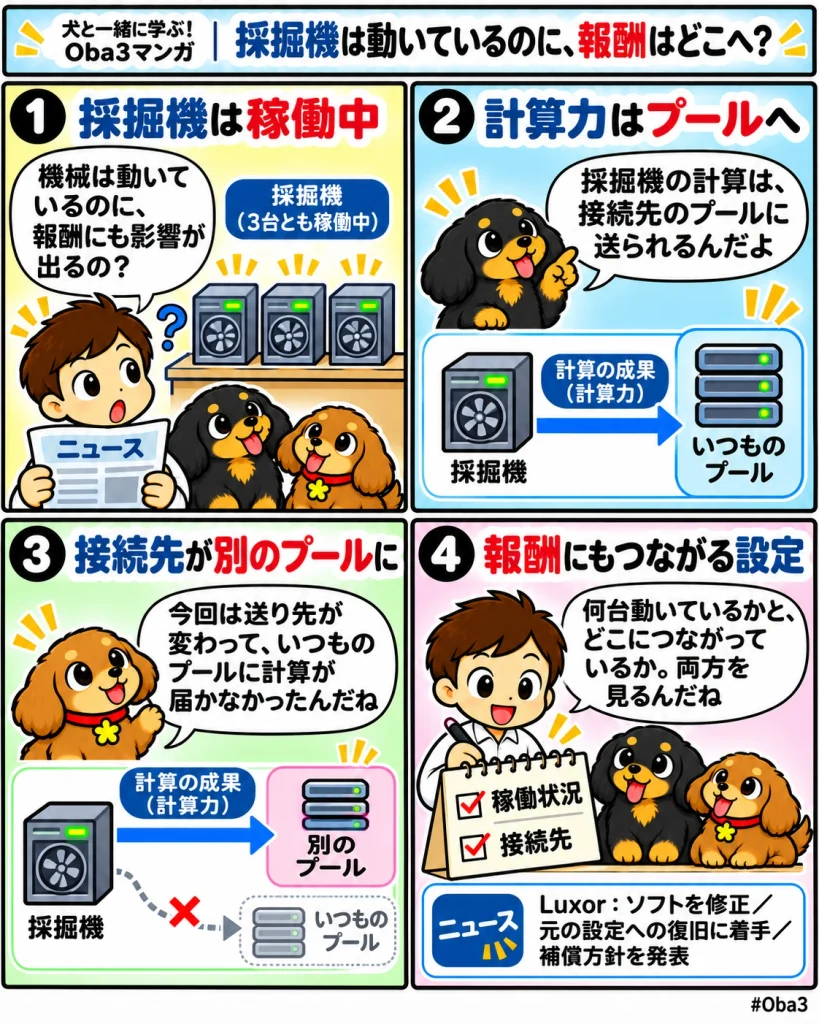
ハッシュレートは、採掘機器がビットコインのネットワークへ提供する計算力を示す。採掘機器が通常どおり稼働していても、その計算力を送る先が変更されれば、本来得られるはずだった採掘報酬の配分に影響する。
Luxorは内部監視によって問題を検知し、Commander側の脆弱性を修正したうえで、影響を受けた機器を元の接続先へ戻す対応を進めた。
管理ソフトが採掘収益の流れを左右する
今回の事例が示したのは、ビットコイン採掘では採掘機器を所有しているだけでは、収益の流れを完全に管理できるわけではないという点だ。
大規模な採掘事業では、数百台、数千台規模のASICマイナーを一台ずつ手作業で管理するのは現実的ではない。そのため、Commanderのような管理ソフトを使って稼働状況や接続先をまとめて設定する。
こうした仕組みは運用効率を高める一方、管理権限が侵害されれば、多数の採掘機器の設定をまとめて変更される可能性がある。
物理的な設備の所有と、計算力をどのプールへ送るかを決める権限は別のレイヤーに存在する。今回の事案は、その管理レイヤー自体が採掘収益を守る重要なインフラになっていることを示した。
影響顧客への補償を表明
Luxorは、不正に転送された計算力について、通常どおり採掘していた場合に相当する額を、影響を受けた全顧客に支払う方針を示した。
今回の問題では、接続先が一時的に変更されたことで、顧客側の計算力が本来とは異なるプールへ送られていた。この期間に発生した採掘報酬相当分について、Luxorが補償する。
補償によって顧客の経済的損失を埋める方針は示されたものの、どの程度の機器が影響を受け、どれだけの時間にわたって接続先が変更されていたのかは、現時点の公表情報だけでは詳しく分からない。
AI利用はハンセンCEOの説明
Luxorのニック・ハンセンCEOは、今回の攻撃についてAIが利用されたとの認識を示している。
ただし、AIが具体的に攻撃のどの工程で使われたのか、どのモデルやツールが利用されたのかといった技術的な詳細は公表されていない。
そのため、AIが自律的にCommanderを攻撃したと断定するのではなく、AI利用についてはハンセンCEOによる説明として捉える必要がある。
Luxorは今後、今回の事案について詳細な事後報告を公開する方針を示している。
なぜ重要なのか?
ビットコイン採掘のセキュリティでは、秘密鍵の流出や採掘機器への侵入、ファームウェアの改変などが主なリスクとして意識されてきた。
今回の事例では、それに加えて、採掘機器を一括管理するソフトウェアも攻撃対象になり得ることが明らかになった。
採掘事業の大規模化が進むほど、機器、ファームウェア、管理ソフト、マイニングプール、報酬の受取先など複数のシステムを連携させる必要がある。
その中で、管理ソフトは単なる監視ツールではなく、どこへ計算力を送り、どこから報酬を受け取るかを左右する重要な役割を担う。
初心者向け補足
ビットコイン採掘では、ASICと呼ばれる専用機器が大量の計算を行い、その計算力をマイニングプールへ送る。
今回の事例を簡単に言えば、採掘機器自体は動いているものの、計算力の送り先の設定が変更されていた状態だ。
接続先が変われば、採掘報酬を受け取る流れにも影響するため、大規模な採掘事業では管理ソフトの権限管理や監視体制も重要になる。
Web3Timesの視点
今回の事案は、ビットコイン採掘の安全性が、ASICマイナーという物理設備だけで決まるものではないことを示した。
採掘規模が大きくなるほど、計算力の接続先や設定変更をまとめて扱う管理ソフトの重要性も高まる。運用を効率化する仕組みが、そのまま重要な権限の集中点にもなる。
LuxorはCommanderの脆弱性を修正し、影響顧客への補償方針も示した。今後の事後報告では、実際に影響を受けた機器数、接続先の変更が続いた時間、補償額をどのように算定するのかがどこまで明らかになるかを確認したい。
採掘設備の大型化が進む中、ハッシュレートを管理するソフトウェアは、採掘効率を高めるための道具であると同時に、採掘収益を守るセキュリティ基盤としての重要性を増している。