Last Updated on 2026年11月11日 by oba3
NEAR ProtocolのエコシステムでAI基盤を開発するニアAI(NEAR AI)は2026年11月9日、推論サーバーの脆弱性を悪用した不正アクセスにより、約100人の利用者情報が流出したと発表した。攻撃者はオープンソースのAI推論エンジン「SGLang」の脆弱性を利用してサーバー内部で不正なコードを実行し、旧サービスのアカウント情報や18のAIエージェントにアクセスしたという。
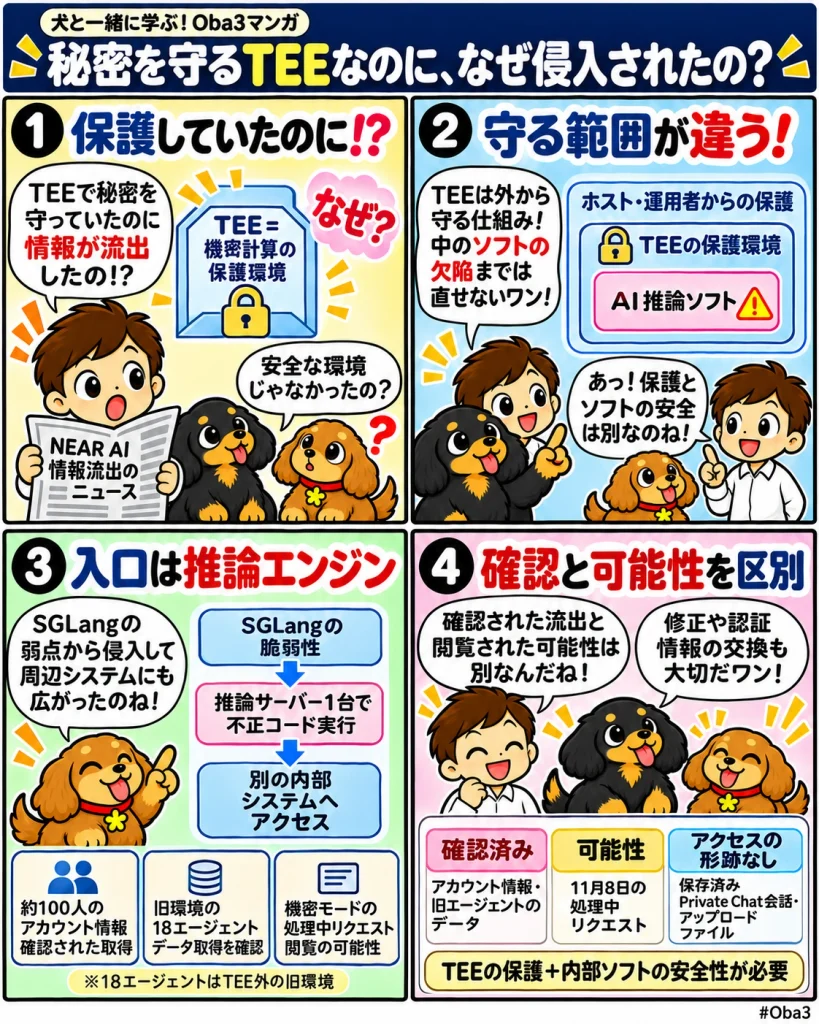
NEAR AIはTEE(信頼できる実行環境)を利用した機密AI処理を提供しているが、今回の侵入経路はTEEの暗号化機能そのものではなく、その内部で動作する推論ソフトウェアに存在した。11月8日には機密モードで処理中だった利用者のリクエストが閲覧された可能性もある。ただし、保存済みのPrivate Chatの会話やアップロードファイルへのアクセスは確認されておらず、同社は侵入経路を遮断して修正を完了したと説明している。
何が起きたのか?
NEAR AIは11月9日の公式セキュリティ報告で、第三者がSGLangの遠隔コード実行の脆弱性を悪用し、1台の推論サーバー上でコードを実行したことを明らかにした。攻撃者はこのサーバーを足がかりに、NEAR AIの別の内部システムへアクセスしたという。
調査によって確認された被害の一つは、以前から非推奨となっていた「Private Chat」の背後にある内部システムへの侵入である。攻撃者は約100人分のアカウント情報をダウンロードしており、メールアドレスと氏名のほか、一部の利用者については契約プランや残高に関する情報も含まれていた。
また、旧環境で稼働していた「NEAR AI Agents」の18エージェントにも不正アクセスがあった。取得されたデータにはチャット履歴、設定情報、ログが含まれる。これら18のエージェントは、NEAR AIが提供するTEEによる機密計算環境では稼働していなかった。
さらに、NEAR AI Cloudの顧客2件について、APIキーがログ内に露出していたことも判明した。同社は該当するキーを無効化している。ただし、APIキーがログに存在していたことと、攻撃者がそのキーを実際に使用したことは区別する必要があり、公式報告は不正利用の有無まで明らかにしていない。
一方、11月8日に侵害された推論サーバーで処理されていた利用者のリクエストについては、機密モードの処理を含め、攻撃者が内容を閲覧できた可能性があると説明している。これは閲覧の可能性を示したもので、対象となったすべてのリクエストが実際に取得されたと確認したわけではない。
NEAR AIは不正アクセスを検知した後、有効なセッションと管理者資格情報を無効化し、エージェント用トークンを交換した。Private Chatを停止するとともに、すべての推論サーバーへSGLangの修正を適用し、NEAR AI Cloudへのアクセスも復旧させている。
なぜ重要なのか?
今回の問題は、機密計算を利用したAIサービスでも、実際に処理を行うソフトウェアの脆弱性が情報流出の入口になり得ることを示した。
TEEは、CPUやメモリ上で処理されるデータを、ホスト環境や基盤の管理者などから保護するための技術である。AIサービスでは、利用者が入力した文章やモデルの処理内容を、クラウド事業者を含む外部から容易に閲覧できないようにする目的で利用される。
しかし、TEEは内部で実行されるすべてのプログラムが安全であることを保証する仕組みではない。推論エンジン自体に遠隔コード実行の脆弱性が存在すれば、攻撃者が保護された実行環境の内部で不正な処理を行う経路が生じる。
NEAR AIも公式報告で、機密計算は運用者やホストからデータを保護する一方、内部で動作するソフトウェアの欠陥までは防げないと説明した。今回のSGLangの問題では、攻撃者が推論サーバー内部でコードを実行できたため、処理中のリクエストへアクセスできる状態になったとみられる。
つまり、暗号化や隔離の仕組みが破られたことを直ちに意味するのではなく、保護対象の内部で動くソフトウェアが侵入口になったという問題である。
市場構造への影響
AIエージェントや自動化サービスが金融取引、資産管理、情報分析などに利用されるにつれ、AIの推論環境は単なる計算基盤ではなく、利用者の指示や業務情報を扱う重要なインフラになっている。
とりわけブロックチェーンと連携するAIエージェントでは、外部サービスへ接続するAPIキーや認証情報、取引条件などを利用する場合がある。AIモデルへの入力内容を秘匿できても、周辺システムのログや認証情報が適切に管理されていなければ、別の経路から情報が露出するおそれがある。
今回の事例では、SGLangを実行する1台の推論サーバーへの侵入から、旧Private Chatの内部システムや旧型AIエージェントへアクセスが広がった。推論処理を担当するサーバーと、利用者情報やエージェントの設定を保存するシステムとの間で、アクセス権限をどのように分離するかという課題も浮かび上がる。
ただし、18のエージェントはTEE環境の外で稼働していた旧環境のものであり、これらのデータ取得を、現在の機密計算環境に保存されたエージェント情報が流出した事例として扱うことはできない。また、保存済みのPrivate Chat会話やアップロードファイルへのアクセスについて、同社は調査でその形跡を確認していない。
NEAR AIは、機密推論に使用するコード、依存ライブラリ、導入設定を公開し、外部から実行環境を検証できる状態を維持する方針を示している。今後はTEEそのものの検証だけでなく、推論エンジンや周辺サービスを含めた安全性評価が求められる。
資金・規制・流動性との関係
今回の発表では、不正アクセスによる金銭的損失額や、暗号資産の流出は報告されていない。アカウント情報に含まれる残高情報は一部利用者の契約に関するデータであり、残高に相当する資金が引き出されたことを意味するものではない。
一方、APIキーやエージェントの設定情報は、外部サービスへの接続権限と関係する場合がある。認証情報が流出すれば、利用者になりすましてサービスを操作するリスクが生じるため、NEAR AIは該当するCloud顧客2件のAPIキーを失効させ、すべてのエージェント用トークンも交換した。
同社は残る認証情報の交換とフォレンジック調査を完了し、アカウント情報やエージェントへのアクセスが確認された利用者に個別通知を行ったとしている。必要な規制当局への報告についても対応する方針だ。
機密AIサービスが金融機関や企業の業務に組み込まれる場合、セキュリティ事故はサービス停止や顧客情報の管理だけでなく、委託先の監督や内部統制にも影響する。今回、NEAR AI Cloudへのアクセスは復旧したものの、サービスの安全性を継続的に確保するには、ソフトウェア更新や認証情報の管理を含む運用体制が欠かせない。
初心者向け補足
AIの「推論」とは、学習済みのAIモデルが利用者からの質問や指示を受け取り、回答や処理結果を生成することを指す。SGLangは、この推論処理を効率よく実行するためのオープンソースソフトウェアである。
TEEは、こうした処理を外部から隔離された環境で実行する技術だ。例えば、利用者が機密情報を含む文章をAIへ送信する場合、TEEを利用することで、サーバーの管理者などが処理内容を直接閲覧するリスクを抑えられる。
ただし、保護された環境の内部で動作するソフトウェアに脆弱性があれば、そこを通じて攻撃される場合がある。今回のNEAR AIでは、推論エンジンの問題を悪用してサーバー内部で不正なコードが実行された。
被害についても区別が必要だ。約100人のアカウント情報と旧環境の18エージェントのデータへのアクセスは確認されている。一方、機密モードで処理中だったリクエストは閲覧された可能性があるという段階で、保存済みPrivate Chatの会話やアップロードファイルへのアクセスは確認されていない。
NEAR AIは影響が確認された利用者へ直接連絡している。また、アカウントや残高に言及する不審な連絡には注意するよう呼びかけている。問い合わせ先は公式のセキュリティ窓口「security@near.ai」とされている。
Web3Timesの視点
今回のNEAR AIの事例は、機密計算環境を利用していることと、AIサービス全体が安全であることを同一視できない理由を具体的に示している。TEEによってホストからの情報閲覧を制限できても、その内部で動く推論エンジンに欠陥があれば、処理中のデータが攻撃者に見られる経路が生じる。
さらに、実際に確認された被害が旧Private Chatのアカウント情報とTEE外の旧型エージェントに及んだことは、推論サーバーと周辺システムの権限管理にも課題があることを示す。1台のサーバーで不正なコードが実行された際、どの範囲まで内部システムへアクセスできるのかは、機密計算の有無とは別に検証しなければならない。
一方、11月8日に処理された機密モードのリクエストについては、閲覧の可能性が示されているものの、実際にどの情報が取得されたかまでは明らかになっていない。確認済みの流出と潜在的なリスクを分けて評価することが、今回の事故の影響を把握するうえで欠かせない。
NEAR AIは全推論サーバーへの修正を完了し、SGLangの開発プロジェクトにも脆弱性を報告した。今後は公開されている推論ソフトウェアや依存関係、導入設定がどのように検証され、同様の侵入経路を防ぐ運用へつながるかが問われる。機密AI基盤の信頼性は、TEEの保護機能だけでなく、その内部と周辺で動作するソフトウェア全体の安全性によって支えられる。